
شرح الموضوع
بعد الاطلاع على العديد من تهديدات الأمن السيبراني المختلفة التي يمكن أن تواجهها المنظمة، وطرق الحماية التي يمكن أن تستخدمها، ستدرس بعد ذلك كيفية تطوير خطة حماية الأمن السيبراني لتلبية احتياجات منظمة…
وضع خطة حماية الأمن السيبراني لمؤسسة محددة
- ستدرس بعد ذلك كيفية تطوير خطة حماية الأمن السيبراني لتلبية احتياجات منظمة معينة.
تقييم الثغرات في أنظمة الحاسوب
أدوات تقييم الثغرات في أنظمة الحاسوب
هناك عدد من الأدوات والأساليب المختلفة التي يمكن استخدامها لتقييم نقاط الضعف في أنظمة الحاسوب الخاصة بالشركة أو المنظمة.
أنواع الأدوات
- فاحص المنفذ: يتحقق من المنافذ المفتوحة والمغلقة؛ المنفذ غير المطلوب يجب إغلاقه عادةً بواسطة جدار الحماية.
- يفحص الشبكة بعنوان بروتوكول الإنترنت الخارجي أو أجهزة الحاسوب الفردية داخل شبكة محلية.
- مدقق السجل: سجل Microsoft Windows قاعدة بيانات لكل الإعدادات، وبعض البرمجيات الضارة تستخدمه.
- برامج فحص أو تنظيف السجل تختبر سلامته وتصحح أي تناقضات.
- ماسحات ثغرات المواقع الإلكترونية: تفحص الخادم المضيف لموقع إلكتروني للتأكد من أنه محمي، وتكشف حقن SQL وثغرات معروفة.
- برنامج اكتشاف الثغرات الأمنية وإدارتها: يراقب الشبكة ويبحث عن الثغرات والهجمات، ويحلل البيانات ويُنبّه مديري الأنظمة ويقدم اقتراحات بالإجراءات، ومنه برنامج Microsoft Defender Advanced Threat Protection (ATP).
تقييم ثغرات المستخدم
ثغرات المستخدم، ومراجعة الطرف الثالث، واختبار الاختراق
- المستخدمون: قد يكونون سببًا في ثغرة محتملة، فلا بد من تدريب منتظم لتذكيرهم بالمخاطر، وفحوصات (عمليات تدقيق) للتحقق من الامتثال.
- الثغرات الاقتصادية: الابتزاز أو عروض المال لتوفير المعلومات مثل كلمات المرور.
- الثغرات المادية: تدوين كلمة مرور على الورق أو فقدان بطاقة الهوية.
- الثغرات الاجتماعية: تقديم معلومات حساسة للأصدقاء.
- مراجعة الطرف الثالث: يراجع خبير خارجي تصميم النظام أو الشبكة ويعلّق على حمايتها من التهديدات، ويُفضّل قبل التنفيذ أو بدء التشغيل ليحل أي مشكلة قبل ذلك.
اختبار الاختراق
- اختبار الاختراق: يحاول خبراء الأمن اختراق النظام بمجموعة من أساليب الهجوم الشائعة.
- القرصنة الأخلاقية: يُسمى الاختبار أحيانًا هكذا لأن القائم به يستخدم تقنيات المتسلل الخبيث ذاتها لكن بهدف العثور على المشكلات حتى يمكن حلها.
- من ينفذه: عادةً خبراء أمن تكنولوجيا المعلومات التابعون لجهات خارجية، يخططون لاختباراتهم بالاشتراك مع المنظمة، وتستند بعضها إلى سيناريوهات مثل توصيل جهاز غير مصرح به بالشبكة.
- بعد الاختبار: يُعد تقرير مفصل، ومن المهم استخدام أساليب الهجوم الأكثر شيوعًا وقت الاختبار.
- OWASP: يحافظ على قائمة محدثة بأهم عشرة تهديدات أمنية على الويب، والأكثر شيوعًا في تقرير OWASP Top 10 لعام 2017 هجمات الحقن مثل حقن SQL.
ما الهجوم الأكثر شيوعًا في تقرير OWASP Top 10 لعام 2017؟
تقييم شدة المخاطر في كل تهديد
شدة المخاطر: الاحتمالية والتأثير
- المخاطر: مفهوم مهم في خطة الأمن السيبراني، ويجب تقييم مدى خطورة كل خطر، فليست كل التهديدات تستدعي القلق.
- شدة المخاطر: مزيج من احتمالية حدوث التهديد والتأثير المتوقع في حالة حدوثه (أو قيمة الخسارة من الناحية المالية).
- مصفوفة المخاطر: تُنشأ بناءً على احتمالية حدوث التهديد.
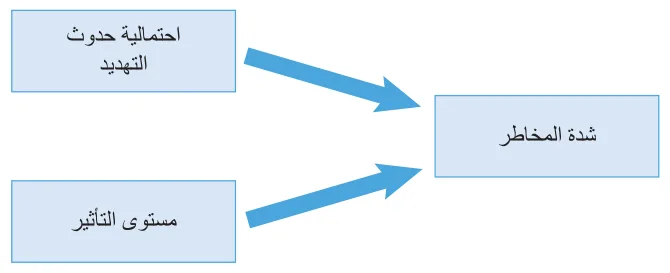
احتمالية حدوث التهديد
- احتمالية حدوث التهديد: تقييم تقريبي يُقسم إلى "محتمل جداً"، و"محتمل"، و"غير محتمل"، وله عاملان أساسيان.
- الشخص أو المجموعة: ما مستوى المهارة المطلوب؟ وما الدافع والمكسب المالي والموارد؟ وما حجم المجموعة؟
- محتمل جدًا: لا يتطلب مهارات كبيرة، والدافع المكافأة المالية، ولا يتطلب معدات خاصة، ويمكن لأي مستخدم مصدق تنفيذه.
- غير محتمل: يتطلب مهارة عالية، ولا مكسب مالي، ويتطلب إعدادًا معقدًا أو موارد، ولا يستغله إلا مديرو النظام.
- التهديد نفسه: إلى أي مدى يمكن استغلاله بسهولة؟ وما مدى شهرته؟ وما مدى احتمالية اكتشافه؟
- مثال: ثغرات لها أدوات قرصنة مؤتمتة متاحة عبر الإنترنت تجعل استغلالها أسهل واحتماليتها "محتملة جدًا".
- أثر حدوث التهديد: نوعان مرتبطان ببعضهما، التأثير الفني والأثر التجاري.
- التأثير الفني: مقدار البيانات السرية المفقودة أو التالفة أو المدمرة، وهل تأثر توفر الخدمة؟
- الأثر التجاري: مقدار الخسارة المالية المحتملة والأضرار على السمعة وكمية البيانات الشخصية المفقودة.
ما نوع الهجمات التي يمكن أن يكون المستخدمون عرضة لها بشكل خاص؟
الجدول 11.6 مثال على مصفوفة المخاطر
| احتمالية الحدوث | تأثير التهديد: طفيفة | تأثير التهديد: معتدلة | تأثير التهديد: كبيرة |
|---|---|---|---|
| محتمل للغاية | متوسطة | مرتفع | شديدة |
| محتمل | منخفضة | متوسطة | مرتفع |
| غير محتمل | منخفضة | منخفضة | متوسطة |
متى يجب إجراء تقييمات المخاطر؟
متى وكيف نقيّم المخاطر؟
- في البداية: يُقيّم الخطر في أثناء مرحلة التصميم أو التخطيط للنظام، للتحقق من أنه يوفر حماية كافية، خاصة من المخاطر ذات الدرجات الأعلى.
- بعد التشغيل: يجب إجراء التقييم مرة أخرى على مدد منتظمة (على سبيل المثال، سنويًا) بوصفه أحد أشكال التدقيق.
- لماذا: لأن التهديدات تتغير وتتطور طوال الوقت، وقد يتغير النظام نفسه بإدخال برامج جديدة أو إصدارات جديدة.
- النتيجة: قائمة بالتهديدات، لكل منها تصنيف خطورة، وهي قائمة ذات أولوية، وتُعالج طرق الحماية للتهديدات ذات الشدة القصوى أولًا.
- التكلفة: يمكن تحديد أسباب أي تكاليف مرتبطة بطرق الحماية بناءً على مستوى الشدة.
طريقة تقييم المخاطر
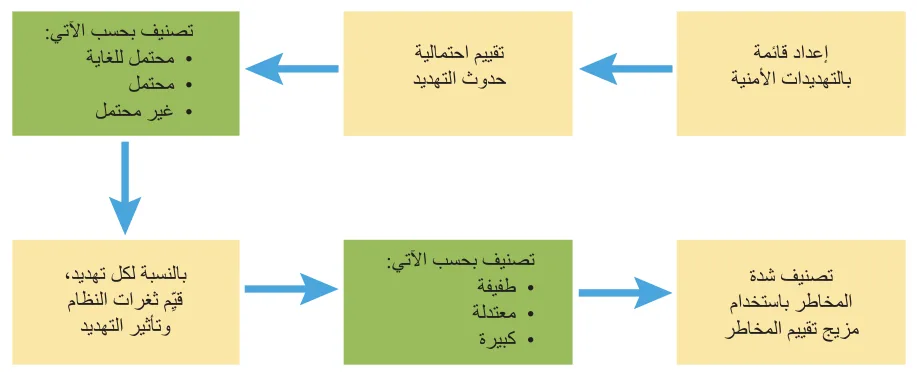
الشكل 11.18 خطوات تقييم المخاطر
ضع قائمة بأربعة أو خمسة تهديدات أمنية قد يتعرض لها جهاز الحاسوب المحمول، ثم ضع تقديرًا لمدى احتمالية حدوث كل تهديد.
خطة الأمن السيبراني للنظام
خطة الأمن السيبراني: ما تتضمنه
- الخطوة التالية: بعد تصنيف المخاطر، وضع خطة مفصلة لتنفيذ الحماية، وقد تحتاج موافقة إدارة المنظمة لأنها تكلف المال.
- نطاق الخطة: طرق الحماية لجميع المخاطر في فئات الخطورة الشديدة والعالية والمتوسطة.
- الأجهزة: مثل جدران الحماية وأجهزة التوجيه ونقاط الوصول اللاسلكية.
- البرامج: مثل مكافحة البرامج الضارة وجدار الحماية ومسح المنافذ وحقوق الوصول وتوافر المعلومات.
- الطرق المادية: مثل الأقفال وكاميرات المراقبة (CCTV) وأجهزة الإنذار وتخزين البيانات والنسخ الاحتياطية.
- إستراتيجيات بديلة: نقل المخاطر إلى شخص آخر كمزود خدمة سحابية.
- إيقاف الأنشطة: إيقاف بعض الأنشطة لأنها تعتبر محفوفة بالمخاطر (على سبيل المثال حظر استخدام الذاكرة المحمولة USB) أو لأن تكلفة وسائل الحماية مرتفعة جدًا.
- قبول المخاطر: كما قد يتم في حالة المخاطر ذات الشدة المنخفضة.
مبررات طرق الحماية
- المبرر: يجب أن تتضمن كل طريقة حماية مخططة مبررًا لسبب الحاجة إلى الطريقة وكيفية حمايتها للنظام، ولا ينبغي أن يكون تقنيًا صرف.
- الأهم: تُبرَّر كل طريقة بالتهديد أو التهديدات التي تحمي منها.
- القيود الفنية: أي تأثير في تكوين أنظمة الأجهزة والبرامج الحالية وكفاءتها، وأنواع الهجمات التي قد لا تحمي منها، والتحديثات اللازمة.
- القيود المالية: التكلفة التقديرية لتنفيذ طريقة الحماية.
- المسؤوليات القانونية: للمنظمة بموجب تشريعات حماية البيانات.
- قابلية الاستخدام: سياسات كلمات المرور الصارمة آمنة جدًا لكنها صعبة، وقد تؤدي إلى تدوين كلمات المرور وزيادة مكالمات الدعم بسبب كلمات المرور المنسية.
- الحل الأسهل: أساليب المصادقة مثل المصادقة الثنائية.
دراسة حالة
المصادقة الثنائية
- المعتاد: عامل واحد هو كلمة المرور التي لا يعرفها إلا المستخدم.
- المصادقة الثنائية (2FA): تتطلب إدخال عاملي مصادقة، وتوفر مستوى أعلى من الأمن لأن كلمة المرور وحدها لا تكفي.
- شيء يعرفه المستخدم: مثل رقم التعريف الشخصي.
- شيء في حوزته: مثل بطاقة الهوية أو الهاتف المحمول أو رمز الأمان.
- شيء شخصي: العامل البيومتري مثل بصمة الإصبع أو الوجه أو تعرف الصوت.
- مثال: سحب الأموال بماكينة الصراف الآلي، إذ يجب أن تعرف رقم التعريف الشخصي وأن تكون البطاقة المصرفية في حوزتك.
- أخرى: رمز في رسالة نصية SMS إلى رقم هاتف محمول مسجل، أو رموز أمان وتطبيق هاتف ينشئ كلمات مرور تُستخدم مرة واحدة (OTP).
ما العوامل الثلاثة التي يمكن أن يكون منها العامل الثاني في المصادقة الثنائية؟
تحليل التكلفة والمنفعة
التكلفة والمنفعة وخطة الاختبار
- المدير: سيرغب في معرفة ما سيحصل عليه مقابل الأموال التي سيتعين إنفاقها.
- التكاليف: واضحة من الأجهزة والبرامج المطلوبة، أما الفوائد فيصعب تحديدها بدقة لأنها تتعلق بتقليل المخاطر.
- خطة الاختبار: تحدد كيفية اختبار كل طريقة حماية للتأكد من عملها بشكل صحيح، وتُقدَّم عادةً على شكل جدول.
- مثال: سيناريو اختبار إعدادات سياسة كلمة المرور؛ كلمة قصيرة مرفوضة، وكلمة غير معقدة مرفوضة، وكلمة معقدة قُبلت.
- الجدول: رقم الاختبار، وصف الاختبار، النتيجة المتوقعة، النتائج الفعلية، الإجراءات.
السياسات الداخلية
السياسات الداخلية والتحسين المستمر
- السياسات: لدى معظم المؤسسات سياسات وإجراءات مكتوبة تحدد ما يمكن فعله وما لا يمكن وكيف تُنجز المهام، ويجب تضمين سياسات الأمن السيبراني ليعرف الموظفون مسؤولياتهم.
- ISO 27001: معيار لأنظمة إدارة أمن المعلومات من المنظمة الدولية للمعايير (ISO)، يتطلب وجود سياسة لأمن المعلومات خاضعة لتحسين مستمر مثل حلقة PDCA.
- خطّط: حدد ما تحاول تحسينه وكيف ستقيس التحسن.
- نفّذ: طبّق التغيير.
- تحقق: استخدم المقياس المحدد للتحقق من تحقق التحسن.
- تصرّف: إن نجح التغيير فيصير دائمًا، ثم ابدأ تحسينًا جديدًا.
متطلبات سياسة الأمن السيبراني
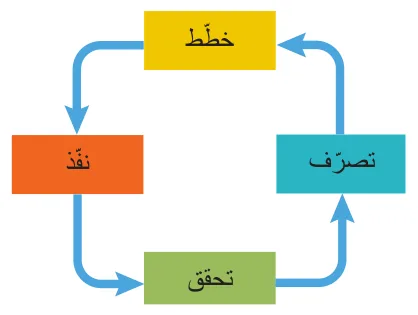
- مثال على PDCA: تغيير قواعد سياسة كلمة المرور وقياس التحسن بتقليل عدد المكالمات المتعلقة بكلمات المرور إلى إدارة تكنولوجيا المعلومات.
سياسات الأمن السيبراني المتعددة
- سياسة استخدام الإنترنت: تحدد ما يستخدم الموظفون الإنترنت من أجله على شبكة LAN، وأنواع المواقع غير الملائمة، وقواعد تنزيل الملفات.
- سياسة استخدام البريد الإلكتروني: قواعد الآداب والمحتوى الاحترافي المهذب، واستخدامه لأغراض غير العمل، والمرفقات والروابط واكتشاف الرسائل المخادعة.
- سياسة كلمة المرور وإجراءات الأمان: الطول والتعقيد وعدد مرات التغيير، وعدم مشاركتها وعدم كتابتها، وقد تشمل المصادقة البيومترية أو الثنائية وتدابير الأمان المادية.
- تدريب الموظفين: يبدأ بجلسة عند الانضمام للشركة، ويُحدَّث بانتظام، ربما سنويًا أو عند تغيير الإجراءات الأمنية أو وجود خرق أمني.
- عمليات التدقيق: يمكن حفظ السياسات والإجراءات المكتوبة ونسيانها بسهولة، ولضمان الامتثال المستمر بمرور الوقت هناك حاجة إلى إجراء عمليات تدقيق.
- سياسة حماية البيانات: لضمان امتثال المؤسسة لتشريعات حماية البيانات، وتتوافق إجراءات التعامل مع البيانات الشخصية مع متطلباتها.
وقفة للتفكير
لماذا من المهم للشركات أن تخضع موظفيها لتدريب على سياسات البريد الإلكتروني والإنترنت؟
توسيع الأفق
سياسة النسخ الاحتياطي
- الأهمية: النسخ الاحتياطي جزء أساسي من دفاع المؤسسة ضد فقدان البيانات، وتحدد السياسة البيانات وطريقة النسخ.
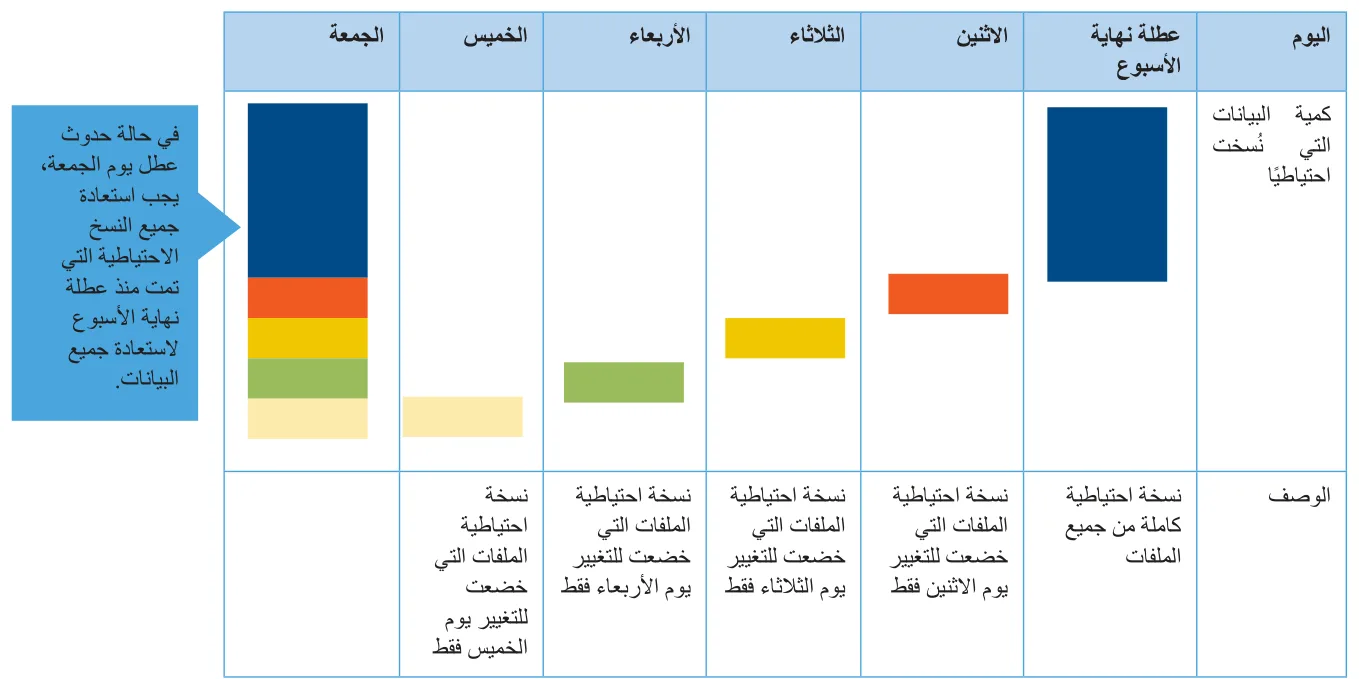
- النسخ الكامل: يتضمن جميع بيانات المؤسسة، ولا بد منه أحيانًا لكنه هدر لأن نسبة كبيرة من البيانات لا تتغير كثيرًا.
- النسخ التزايدي: يأخذ فقط البيانات التي تغيرت منذ النسخ الأخير، فهو أسرع من الكامل.
- النمط المعتاد: نسخ كامل في عطلة نهاية الأسبوع ونسخ تزايدي كل يوم من أيام الأسبوع.
- عند فشل النسخ يوم الخميس: تُستعاد النسخة الكاملة لعطلة نهاية الأسبوع ثم جميع النسخ التزايدية اليومية من الاثنين إلى الأربعاء.
- عدد مرات النسخ: يعتمد على مقدار البيانات التي يمكن تحمل فقدانها، وفي مؤسسات مثل البنك لا يُقبل فقدان يوم من البيانات.
- التخزين: لا يُقبل في موقع البيانات نفسه، فقد تضيع الأصلية والنسخ الاحتياطية معًا في حريق.
سياسة الاستجابة للحوادث
سياسة الاستجابة للحوادث
- الهدف: وجود سياسة استجابة قبل الحادث يضمن تنفيذ الإجراءات الصحيحة بسرعة وفعالية لمنع المزيد من الضرر والحفاظ على الأدلة.
- فريق الاستجابة (CSIRT): يُشكَّل فور تحديد الحادث.
- قائد الفريق: أحد كبار الموظفين يتصل بأعضاء مجلس الإدارة ويبقيهم على اطلاع.
- قائد الحادث أو مديره: يتولى الاستجابة التقنية والتحقيق، وغالبًا مدير تكنولوجيا المعلومات.
- الأعضاء المنتسبون: من فريق تكنولوجيا المعلومات من أصحاب المهارات التقنية المطلوبة.
- إجراءات الإبلاغ: نوع الحوادث التي تُعد متعلقة بأمن الحاسوب، وكيف يبلغ الموظفون ولمن.
- التقييم الأولي: أولًا هل البلاغ حادث أمني حقيقي أم "إنذار كاذب"؟ ثم يحدد نوع الهجوم وشدته.
- الإبلاغ: بعد تأكيد الحادث يُتواصل مع فريق الاستجابة ويُخطر أعضاء مجلس الإدارة.
إجراءات فريق الاستجابة لحوادث أمن الحاسوب
- أنواع الحوادث: سرقة المعدات وسرقة بيانات الشركة والإصابة بالبرامج الضارة والوصول غير المصرح به وتلف الأنظمة أو فقدانها بسبب الحريق أو الفيضانات.
- حماية سلامة الأشخاص: إجراءات الإخلاء، وسلامة المرضى أو الركاب أولًا في الأنظمة الحيوية.
- احتواء الضرر: إيقاف الأنظمة وتعطيل الوصول إلى الشبكة وتعطيل حسابات المستخدمين وتغيير كلمات المرور.
- حماية البيانات: جعل محركات الأقراص غير متصلة بالإنترنت، وحماية الأكثر حساسية وقيمة أولًا.
- حماية الأجهزة والبرامج: في حالة وقوع حادث مادي وكان من الآمن فعل ذلك، يمكن حماية أجهزة الحاسوب والبرامج الموجودة عليها عن طريق فصلها ونقلها إلى مكان آمن.
- تقليل التعطيل: إعادة الأنظمة غير المتأثرة في وضع الاتصال بالإنترنت.
- تحديد الحادث: الطبيعة الدقيقة للهجوم والغرض منه ومصدره (داخلي أو خارجي) وكيف تم الوصول وما الملفات التي اخترقت.
- حماية الأدلة: الحفاظ على جميع البيانات ذات الصلة بما فيها نسخة احتياطية لصورة القرص كاملةً.
- إخطار الجهات الخارجية: جهة إنفاذ القانون (الشرطة) عند السرقة، والتمثيل القانوني عند فقدان البيانات الشخصية، وخبراء الأمان والبرامج الضارة الخارجيين عند المشكلة المعقدة.
- تعافي الأنظمة: استعادة الأنظمة المتأثرة بالنسخ الاحتياطية بعد جمع الأدلة والحفاظ عليها.
- التوثيق بعد الحادث: تقارير مفصلة بتفاصيل الحادث وما فعله فريق الاستجابة، دقيقة ومدعومة بالأدلة لأنها قد تلزم لمحاكمة المنفذين.
توثيق الحوادث
خطة التعافي من الكوارث
خطة التعافي من الكوارث
- الغرض: تُنشأ استعدادًا لكارثة مادية تدمر أنظمة الحاسوب أو تعطلها، مثل الحريق أو الفيضان.
- الأنظمة الحرجة: ليست كل الأنظمة بالغة الأهمية، وتُحدد أهميتها بالسرعة التي ستحتاج بها إلى تشغيلها بعد الكارثة.
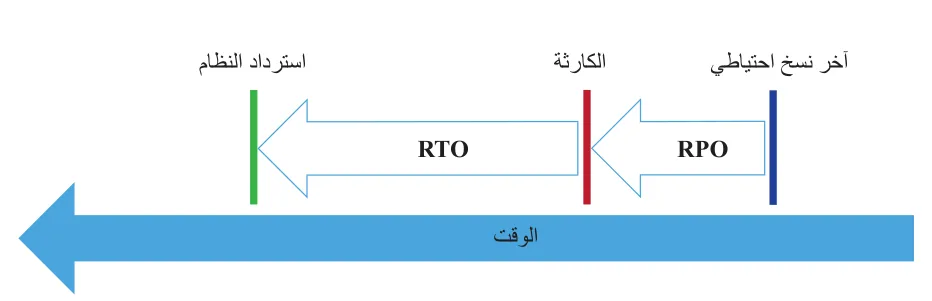
- هدف وقت التعافي (RTO): مقدار الوقت الذي يمكن أن تستغرقه الشركة دون خدمة بعد الكارثة.
- هدف نقطة التعافي (RPO): مقدار البيانات التي يمكن فقدها، وهو الوقت منذ آخر نسخ احتياطي؛ تُفقد السجلات الجديدة بين آخر نسخ والكارثة.
- ما تذكره الخطة لكل نظام مهم: من المسؤول عن إدارة التعافي وتنفيذه، وكيف سيتم تحقيق التعافي.
- التخزين والشبكة: أين ستُخزَّن النسخ الاحتياطية وبأي صيغة، وكيف سيتم توصيل الشبكة بالأنظمة البديلة.
- المعيار: ISO 27031 يتضمن قسمًا عن التخطيط للتعافي من الكوارث، ويشجع نهج "خطط-نفذ-تحقق-تصرف".
- الأجزاء المدرجة في الخطة: مقدمة - أهداف الخطة، الأدوار والمسؤوليات، إجراءات الاستجابة للحوادث، كيفية تنشيط الخطة، الإجراءات.
مزودو الخدمة الخارجية
مزودو الخدمة الخارجية
- مزود الخدمة الخارجية (ESP): طرف خارجي يوفر خدمة الحوسبة للمؤسسة، ولضمان حماية حقوقها يجب وضع اتفاقية معه.
- الاتفاقية تغطي: الخدمات السحابية كالنسخ الاحتياطي والتخزين، والأجهزة مثل Amazon Web Services وMicrosoft Azure، والبرامج مثل Apache وMySQL وPHP.
- الملكية والولاية القضائية: من يملك البيانات؟ وما قوانين البلد المطبقة؟ ولا ينبغي نقل البيانات إلى بلد ليس لديه تشريعات مناسبة، وماذا يحدث عند انتهاء الاتفاقية؟
- الحماية الأمنية: على المزود أن يدرك مسؤوليته عن أمان البيانات بالتشفير، وأن توضح الاتفاقية من المسؤول عن الانتهاكات والمسؤولية عن فقدان البيانات أو تلفها.
- حل النزاعات: يجب أن تتضمن الاتفاقية طريقة لحل النزاعات بين مزود الخدمة الخارجية والمؤسسة.
- وحدة التحكم في البيانات: بموجب تشريعات الاتحاد الأوروبي، المؤسسة مسؤولة عن كيفية التعامل مع البيانات حتى لو خزنها المزود على السحابة.
مناقشة
ما الذي يجب أن تتأكد منه المؤسسة عند استخدام مزود الخدمة الخارجية للتخزين السحابي؟

