شرح الدرس
إن استخدام أنظمة الحاسوب الشبكية من جانب الأفراد وداخل المؤسسات منتشر في نطاق واسع، وتستمر تقنيات الشبكات الجديدة في التطور. ولكن، للشبكات آثار أمنية ويساعد فهم طبيعة الشبكات ومشكلات الأمان على…
استكشاف الآثار الأمنية للأنظمة المتصلة بالشبكة
- إن استخدام أنظمة الحاسوب الشبكية من جانب الأفراد وداخل المؤسسات منتشر في نطاق واسع، وتستمر تقنيات الشبكات الجديدة في التطور.
- ولكن، للشبكات آثار أمنية ويساعد فهم طبيعة الشبكات ومشكلات الأمان على اختيار الشبكات لأغراض مختلفة والتقنية اللازمة لحمايتها.
استعمالات الشبكات وخصائصها
توجد عدة أنواع مختلفة من الشبكات، وتختلف في نطاقها الجغرافي:
- شبكة المنطقة المحلية (LAN): هذا النوع من الشبكات له نطاق جغرافي محدود، عادة داخل مبنى واحد أو مجموعة من المباني في الموقع نفسه، وعادة ما تكون شبكة LAN خاصة، بمعنى أنه لا يستخدمها سوى مؤسسة واحدة. تتصل شبكات LAN بواسطة أكيال نحاسية أو أكيال الألياف الضوئية. نظراً لأنها عادة تكون داخلية ولا تستخدمها سوى مؤسسة واحدة، فهي أقل عرضة للتهديدات الخارجية، على الرغم من أن الاحتياطات الأمنية ضرورية لحماية اتصالات شبكة LAN بالإنترنت.
- شبكة المنطقة الواسعة (WAN): هذا النوع من الشبكات له نطاق جغرافي واسع، وأكثر شبكات WAN شيوعاً هي الإنترنت، الذي يكون مفتوحاً للجمهور. تتصل شبكات WAN عبر أكيال سلكية. ونظراً لأنها مفتوحة للجمهور، فإن الإنترنت هو المصدر الرئيس للتهديدات الأمنية الخارجية.
- الشبكة المحلية اللاسلكية (WLAN): هي شبكة تعتمد على Wi-Fi وعادة ما يستخدمها المستخدمون في المنازل والمؤسسات. هناك أيضاً شبكات WLAN عامة، وتوجد هذه الشبكات في العديد من الأماكن العامة مثل المحلات التجارية والمقاهي ومحطات السكك الحديدية والمطارات. تتيح هذه الشبكات لأفراد الجمهور الوصول إلى الإنترنت من الأجهزة المحمولة. ونظراً للطبيعة البيئية لبث شبكة WLAN، يجب اتخاذ الاحتياطات لتجنب اعتراض البيانات من جانب أشخاص غير مقصودين.
- شبكة منطقة التخزين (SAN): هي شبكة متخصصة عالية السرعة لأجهزة التخزين، وعادةً ما تُوصّل عبر أكيال الألياف الضوئية أو أكيال إيثرنت عالية السرعة، لكنها لا تشارك عادة حركة البيانات مع الشبكة المحلية (LAN). تتيح شبكة SAN للخادم المتعددة الوصول إلى أجهزة التخزين نفسها (عادة الأقراص)، وعادةً ما تستخدمها المؤسسات الكبيرة التي تحتاج إلى تخزين والوصول إلى كميات كبيرة جداً من البيانات.
- الشبكة الشخصية (PAN): هي شبكة تربط الأجهزة في مساحة العمل الشخصية للمستخدم. على سبيل المثال، يتم توصيل الأجهزة باستخدام معيار Bluetooth. هذه طريقة اتصال لاسلكية قصيرة المدى وذات استهلاك منخفض للطاقة، تُستخدم لتوصيل الأجهزة مثل الهواتف المحمولة بسماعات الرأس الصوتية ولوحات المفاتيح والفأرة بأجهزة الحاسوب والأجهزة الأخرى.
تصنيف الشبكات
يمكن تصنيف الشبكات التي تستخدم تقنية الإنترنت من حيث من يمكنه الوصول إليها.
- شبكة الإنترانت: هذه شبكة خاصة داخلية للمؤسسة تستخدم تقنية الإنترنت. وباستخدام متصفحات الإنترنت، يمكن للمستخدمين الوصول إلى المعلومات الخاصة بالمؤسسة والتفاعل مع أنظمة المؤسسة.
- الشبكة الخارجية: هذه شبكة إنترانت تشاركها المؤسسة مع شركاء محددين مثل العملاء والموردين وما إلى ذلك. وهذا يسمح لشركاء المؤسسة بالوصول إلى بعض أنظمة المؤسسة. ومع ذلك، يجب اتخاذ الاحتياطات لضمان عدم تمكن المؤسسات الخارجية من الوصول إلى الأنظمة المخصصة للاستخدام الداخلي فقط.
المصطلح الرئيس الإيثرنت - مجموعة من معايير التكنولوجيا التي تطورت في الثمانينيات والتي تحدد طريقة لأجهزة الحاسوب للتحدث مع بعضها بعضاً في الشبكات السلكية واللاسلكية.
- الإنترنت: تصف هذه الكلمة أي شبكة عامة يمكن لأي شخص الوصول إليها.
- السحابة: تتعلق تقنية السحابة باستخدام الأنظمة القائمة على الإنترنت لتقديم خدمات كانت تُقدم محلياً في السابق. وأحد الاستخدامات الشائعة لتقنية السحابة هو تخزين الملفات. في السابق، كانت المؤسسات تحتفظ بملفاتها على خادم ملفات موجود في مكاتب المؤسسة. والبديل القائم على السحابة هو تخزين الملفات بواسطة مزود تخزين سحابي (مثل Dropbox) في مكان ما على الإنترنت.
الدمج بين الشبكات السلكية واللاسلكية
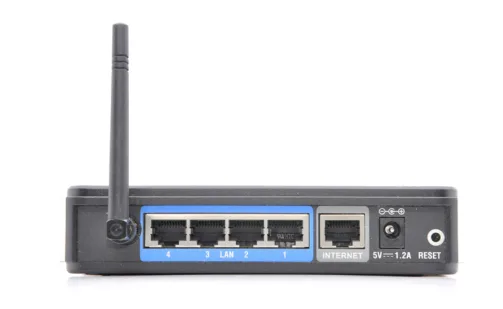
يحتاج كل من المستخدمين في المنازل والمؤسسات إلى دمج الشبكات السلكية واللاسلكية. ويتم تزويد المستخدمين المنزليين عادةً بجهاز يُعرف عادةً باسم الموجه اللاسلكي (router)، والذي يقوم بعدة وظائف. يوفر هذا الجهاز رابطاً سلكياً بالإنترنت عبر كبل هاتف أو كبل تلفزيون. كما يتضمن نقطة وصول لاسلكية حتى يتمكن المستخدمون من الاتصال لاسلكياً بالإنترنت، وعادةً ما يتضمن أيضاً عدداً من وصلات الشبكة المحلية السلكية (LAN) بحيث يمكن لجهاز ثابت مثل الحاسوب المكتبي الحصول على اتصال سلكي بالإنترنت. في المؤسسات، يتم توفير وصلات سلكية للحواسيب المكتبية على مكاتب الموظفين داخل مكاتبهم، كما قد يتم توفير شبكة لاسلكية لتوصيل الأجهزة المحمولة مثل الحواسيب المحمولة والهواتف المحمولة.
استعمالات مخططات الشبكات وخصائصها
يُقصد بمخططات الشبكة طريقة تنظيم وتوصيل الشبكة، وهي تنقسم إلى قسمين مادي أو منطقي.
المخططات المادية
تصف هذه المخططات كيفية توصيل الأكيال بالأجهزة المختلفة، وتوجد مجموعة متنوعة من المخططات المادية الشائعة الاستخدام:
- المخطط النجمي يُستخدم لتكوينات الشبكة المحلية السلكية البسيطة. وفيه، يتم توصيل جميع الأجهزة بمحول مركزي. انظر الشكل 11.5.
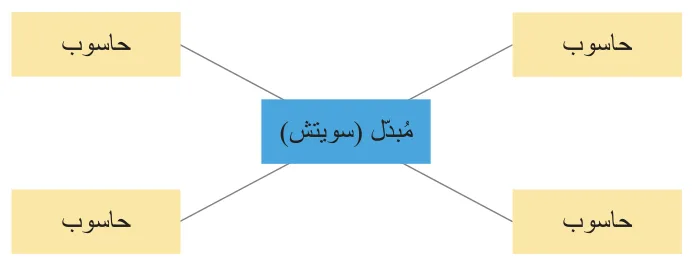
الشكل 11.5 الهيكل النجمي
- المخطط النجمي الممتد يستخدم هذا المخطط مفهوم المخطط النجمي نفسه، ولكن يتم تمديده بواسطة مفاتيح إضافية لتوفير المزيد من الاتصالات للأجهزة. انظر الشكل 11.6.
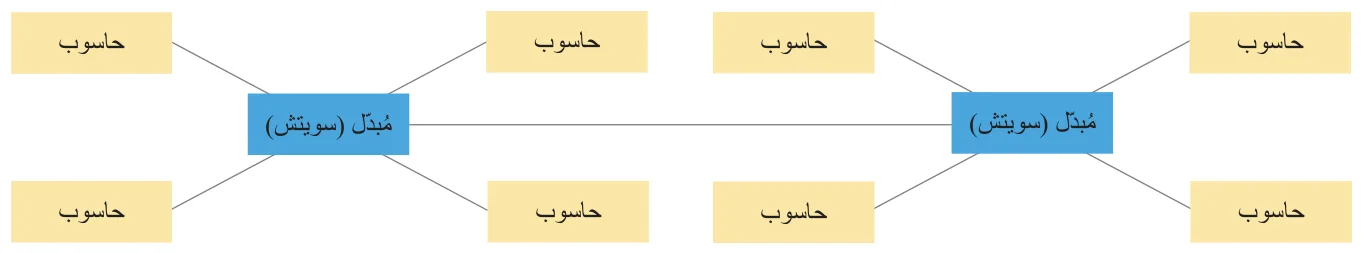
الشكل 11.6 الهيكل النجمي الموسع
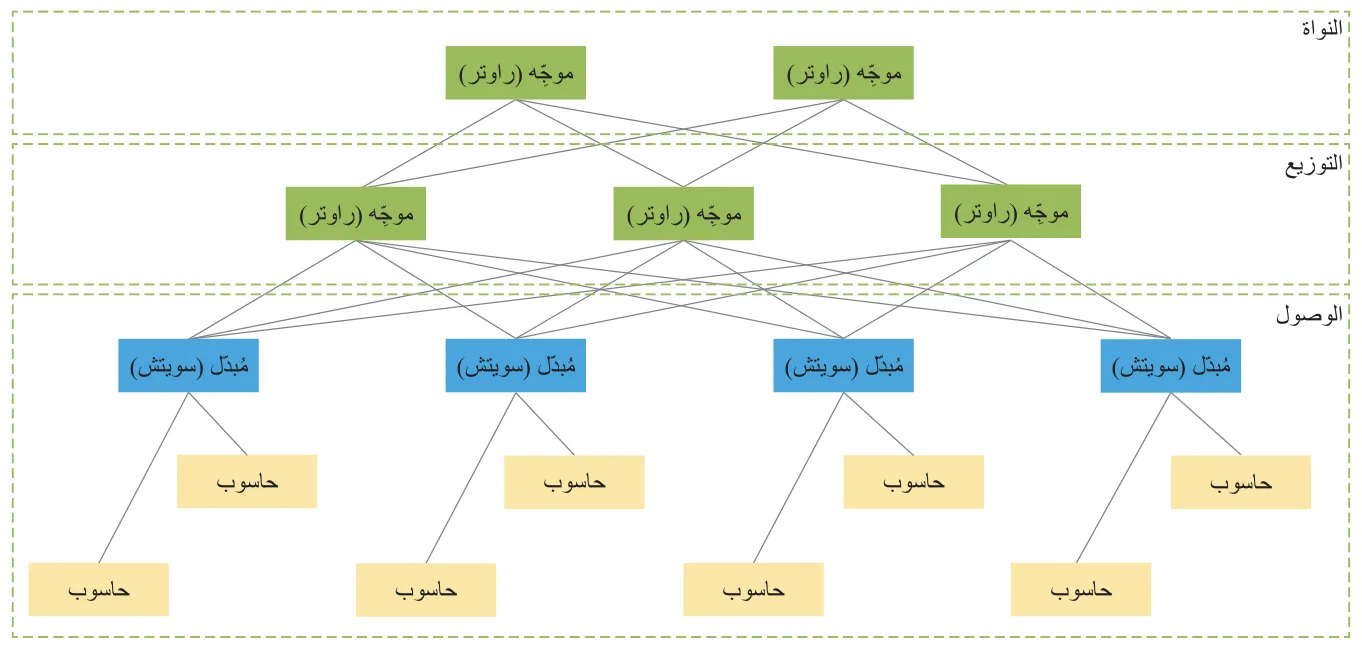
الشكل 11.7 الهيكل الشبكة الهرمي
- المخطط الهرمي: يُستخدم هذا المخطط عندما تكون هناك حاجة لإنشاء شبكة كبيرة، وفيه تُقسّم الشبكة إلى ثلاث طبقات مختلفة. توفر طبقة الوصول (Access Layer) الوصول الفردي للأجهزة إلى الشبكة، وتتحكم طبقة التوزيع (Distribution Layer) في الروابط بين طبقة الوصول وطبقة النواة، وتوفر طبقة النواة (Core Layer) الروابط بين أجهزة التوجيه في طبقة التوزيع. انظر الشكل 11.7.
- الشبكة اللاسلكية المتشابكة: تحتوي الشبكات اللاسلكية المتشابكة على عدد من العقد اللاسلكية التي توفر التغطية على مناطق مثل مكتب أو مستودع. تحتاج إحدى العقد فقط إلى اتصال سلكي بالإنترنت، حيث تشارك كل عقدة اتصالها مع أقرب عقدة إليها.
- المخطط المخصص: يستخدم هذا النوع من الشبكات مزيجاً من الشبكات السلكية واللاسلكية. ويمكن العثور على هذا النوع في المكاتب والمباني حيث يتمتع بعض الموظفين بالوصول إلى أجهزة الحاسوب المكتبية السلكية بينما يستخدم آخرون أجهزتهم الخاصة (الهواتف الذكية والأجهزة اللوحية وما إلى ذلك). عندما يتصل الموظفون بشبكة WLAN الخاصة بالشركة باستخدام أجهزتهم الخاصة، يُعرف هذا بمفهوم "إحضار جهازك الشخصي" (BYOD). راجع الجزء الآتي لمزيد من التفاصيل.
المخططات المنطقية
تصف هذه المخططات المنطقية كيفية تواصل الأجهزة على مخطط معين. تنقل الشبكات المحلية السلكية (LAN) البيانات باستخدام تقنية الإيثرنت، بينما تستخدم الشبكات المحلية الحديثة أكيال غير محمية (UTP) وتربط الأجهزة (أجهزة الحاسوب والمفاتيح) باستخدام موصلات RJ45. تصل سرعات نقل البيانات إلى مستويات عالية جداً (حتى 400 غيغابت في الثانية، اعتماداً على نوع كبل UTP المستخدم). تعتبر مفاتيح الشبكة التي تربط أجهزة الحاسوب على شبكة الإيثرنت (LAN) أجهزة ذكية، حيث تقوم بفحص حزم البيانات الواردة لتحديد عنوان الشبكة الخاص بها، وترسل الحزمة فقط إلى المنفذ أو المنافذ التي يُقصد بها أن تصل إليها بدلاً من إرسالها إلى جميع المنافذ. تمتد الأكيال في شبكة الإيثرنت إلى طول نظري أقصى يبلغ 100 متر، على الرغم من أن ذلك يمكن أن يعتمد على نوع كبل UTP المستخدم وسرعة الاتصال. يُعد الإيثرنت معياراً دولياً يُعرف بـ IEEE802.3. تستخدم الشبكات اللاسلكية معيار اتصال يُعرف بـ IEEE802.11 الذي يشترك في بعض الأوجه مع معيار الإيثرنت السلكي من حيث التحكم في الوصول. تم تطوير إصدارات مختلفة من معيار IEEE802.11 على مر السنين مع زيادة سرعات نقل البيانات وتحسينات أخرى. كان المعيار الأصلي المستخدم في نطاق واسع هو 802.11b الذي كان لديه معدل بيانات يبلغ 11 ميغابت في الثانية. وتدعم العديد من الأجهزة الحالية معيار 802.11n الذي يصل معدل بياناته إلى 600 ميغابت في الثانية، وتوجد إصدارات أسرع قيد التطوير حالياً.
استعمالات بنية الشبكة وخصائصها
- شبكات النظير للنظير: هذه الشبكات غير منظمة ولا تحتوي على خادم مركزي يتحكم في الشبكة. وفيها يسجل المستخدمون الدخول إلى الحواسيب الفردية، ويمكنهم مشاركة الملفات والموارد مثل الطابعات. تُعد شبكات النظير للنظير مثالية للمستخدمين المنزليين أو المكاتب الصغيرة التي تحتوي على عدد محدود من المستخدمين، فهي سهلة الإعداد والإدارة ولا تتطلب أجهزة إضافية. ومع ذلك، تصبح هذه الشبكات صعبة الإدارة عند زيادة حجم الشبكة. ونظراً لعدم وجود تحكم مركزي، يجب إدارة كل حاسوب بشكل منفصل، ويمكن للمستخدمين تسجيل الدخول فقط إلى الأجهزة التي لديهم حساب عليها.
- شبكات الخادم والعميل: تحتوي هذه الشبكات على خادم مركزي، ويسجل المستخدمون الدخول إلى الشبكة بدلاً من حاسوب فردي، لذلك إذا كان لديهم حساب على الخادم، يمكنهم تسجيل الدخول في أي حاسوب. تتم إدارة جميع أجهزة الحاسوب في الشبكة مركزياً على الخادم. وهذا يعني أن التحديثات وإنشاء الحسابات والقيود الأمنية وأذونات الملفات والمجلدات والنسخ الاحتياطية والعديد من الأمور الأخرى يمكن إدارتها مركزياً على الخادم.
- العميل منخفض الأداء (الحاسوب الرقيق): يكون جهاز المستخدم النهائي (العميل في حوسبة العميل والخادم) عادةً قوياً بما يكفي لتشغيل التطبيقات محلياً ولديه سعة تخزين لتخزين الملفات محلياً أيضاً. ولكن مع التقدم الأخير في الشبكات عالية السرعة والمرافق السحابية، يمكن استخدام أجهزة ذات مواصفات أقل تُعرف بالعميل منخفض الأداء، تشغل هذه الأجهزة تطبيقات مستندة إلى الويب (مثل مجموعة تطبيقات Google Office) وتخزن الملفات على السحابة. نظراً لأن هذه الأجهزة تحتوي على مواصفات أجهزة أقل، فهي أقل تكلفةً من أجهزة الحاسوب المحمولة أو المكتبية التقليدية. سلسلة أجهزة الحاسوب المحمولة "Chromebook" هي مثال على هذا النوع من التكنولوجيا.
الاتجاهات الحديثة
تميل تكنولوجيا الحوسبة إلى التقدم بمعدل سريع جداً وتشمل بعض التقنيات الناشئة الحالية ما يأتي:
- المحاكاة الافتراضية: في السابق، كانت الشركات أو المؤسسات الكبيرة تمتلك عدداً من خوادم الحاسوب المختلفة، كل منها يقوم بمهمة معينة. ومع ذلك، من الشائع اليوم أن يستخدم خادم حاسوب قوي برنامجاً افتراضياً لتشغيل عدة أجهزة حواسيب افتراضية لتنفيذ مهام محددة. وإنشاء عدة خوادم على جهاز حاسوب مادي واحد يجعل إدارة أعباء العمل أسهل ويحسن من قابلية التوسع، كما أنه يستخدم الأجهزة بشكل أكثر كفاءة.
- الحوسبة السحابية: سبق ذكر الحوسبة السحابية في سياق التخزين السحابي، ولكن هناك عدة طرق أخرى يمكن من خلالها استخدام تقنية السحابة:
- التطبيقات السحابية: هي تطبيقات برمجية تعمل على خادم في السحابة بدلاً من تشغيلها على جهاز المستخدم المحلي، ويتم الوصول إليها عبر برامج متصفحات الويب. مثال على هذا النوع من التطبيقات هو Google Docs، ويُطلق أحياناً على هذا النوع من خدمات السحابة "البرمجيات كخدمة" (SaaS).
- منصة تطوير البرمجيات السحابية: هي خدمة تُقدم لمطوري البرمجيات حيث يقوم مزود خدمة السحابة بإنشاء بيئة تطوير تشمل أدوات تطوير البرامج وقواعد البيانات وخدمات الويب. ويُعرف هذا أحياناً باسم "المنصة كخدمة" (PaaS).
تثير الحوسبة السحابية تخوفات أمنية للمؤسسات، حيث تنتقل مسؤولية حماية بيانات المؤسسة إلى مزود خدمة السحابة، وتشمل الآتي:
- إحضار جهازك الشخصي (BYOD): السماح للموظفين باستخدام أجهزتهم المحمولة الشخصية (مثل الهواتف الذكية) له مزايا لكل من أصحاب العمل والموظفين؛ فهو يوفر درجة أكبر من المرونة في
المصطلح الرئيس الحاسوب الافتراضي - محاكاة برمجية لمكونات الحاسوب تسمح باستضافة نسخة منفصلة من نظام التشغيل والتطبيقات المرتبطة به على جهاز حاسوب مادي موجود. وهذا الأمر من شأنه أن يسمح لحاسوب مادي واحد باستضافة عدد من أجهزة الحواسيب الافتراضية المختلفة التي يحتمل أن تشغل أنظمة تشغيل وتطبيقات مختلفة.
مبدل (سويتش)
الصف الدراسي 1: حاسوب - حاسوب - حاسوب - حاسوب - حاسوب
مبدل (سويتش)
حجرة الحاسوب: خادم - مبدل (سويتش) - راوتر - مودم - نقطة اتصال واي فاي
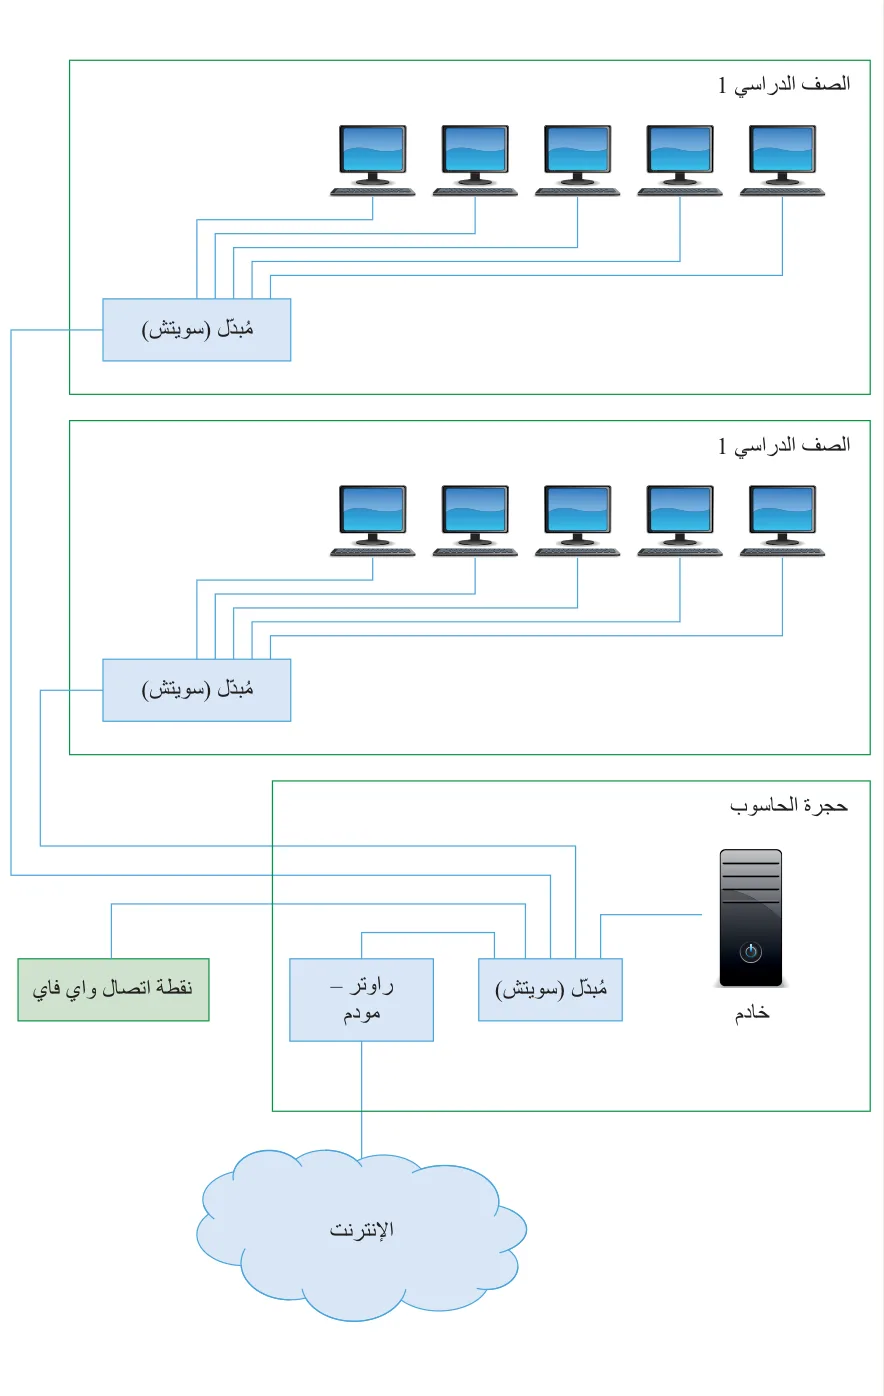
الشكل 11.8 مثال لهيكل الشبكة
العمل، وغالباً ما يشعر الموظفون براحة أكبر عند استخدام أجهزتهم الشخصية. ومع ذلك، فإن السماح لهذه الأجهزة بالوصول إلى أنظمة الشركة يثير مسألة أمنية كبيرة. فهذه الأجهزة ليست تحت سيطرة الشركة بالكامل، وقد لا تحتوي على إعدادات أمان قوية بما يكفي.
- الشبكات المحددة بالبرامج (SDN): ومع ذلك، هذه طريقة أكثر مرونة للشبكات مقارنة بالبنى التقليدية للشبكات؛ إذ تحتوي شبكات SDN قدرات شبيهة بالسحابة داخل شبكة الشركة الداخلية؛ إذ تحتوي شبكة SDN أيضاً اتصالات بأجهزة وتطبيقات الشبكات. تمتلك شبكة SDN أيضاً اتصالات بأجهزة وتطبيقات الشبكات.
- الشبكات المعرفة بالتخزين: هذه طريقة لتوصيل أجهزة التخزين مباشرةً بشبكة لتكون متاحة لجميع مستخدمي الشبكة للوصول إليها. وتُستخدم هذه الشبكات عادةً في المؤسسات الكبيرة حيث يمكن أن يستفيد المستخدمون من الوصول السهل إلى كميات كبيرة من البيانات.
- إنترنت الأشياء (IoT): هذا المفهوم يتعلق بتوصيل أي جهاز إلكتروني (طالما يمكن تشغيله وإيقافه) بالإنترنت والأجهزة الإلكترونية الأخرى.
وقفة للتفكير تشهد تكنولوجيا الحوسبة تطوراً متسارعاً، حيث باتت الميزات والمرافق الجديدة متاحة طوال الوقت. ومع ذلك، تأتي كل تقنية جديدة بمشكلات أمنية وفرص يمكن للمجرمين من خلالها استغلال نقاط الضعف المحتملة. ما الآثار الأمنية المترتبة على إنترنت الأشياء؟ لماذا تشعر المؤسسات بالقلق إزاء تأثير استخدام الجهاز الشخصي (BYOD) في العمل (BYOD)؟ ما المشكلات الأمنية المحتملة؟ تشمل الاتجاهات الحالية الأخرى الذكاء الاصطناعي والروبوتات. تعرف الآثار الأمنية المترتبة على استخدام هذه التقنيات.
تلميح: نظراً لأن قضايا التكنولوجيا والأمن تتطور وتتغير طوال الوقت، فإن أفضل مكان للبحث في هذه الموضوعات هو الإنترنت. توسيع الأفق: ما الاتجاهات أو التطورات الأخرى أو الحديثة في مجال تكنولوجيا المعلومات؟ استكشفها وآثارها الأمنية.
مكونات الشبكة
تتكون الشبكات من مجموعة متنوعة من الأجهزة المختلفة، ولكل منها وظائف مختلفة.
المكونات من الأجهزة
- أجهزة المستخدم النهائي: هذه هي الأجهزة التي توفر واجهة للمستخدمين البشريين وتشمل أجهزة الحاسوب المكتبية والمحمولة والأجهزة المحمولة مثل الأجهزة اللوحية والهواتف الذكية.
- أجهزة الاتصال:
- المحولات: تُستخدم داخل شبكة LAN السلكية لتوصيل الأجهزة. وتقوم المحولات بتوجيه البيانات إلى الجهاز النهائي الذي تم توجيهها إليه.
- أجهزة التوجيه: تعمل مثل تقاطع طرق حيث تقوم بإرسال حزم البيانات إلى شبكات أو أجزاء مختلفة من الشبكات بناءً على عنوان IP الخاص بالوجهة.
- نقاط الوصول: توفر رابطاً بين شبكة LAN السلكية والشبكة اللاسلكية.
- موزعات USB: الأجهزة التي تسمح بتوصيل أجهزة USB متعددة (مثل الطابعات والأقراص الصلبة الخارجية وما إلى ذلك) بجهاز حاسوب.
- أجهزة المودم: تُستخدم لتوصيل شبكة LAN بالإنترنت، ويوجد نوعان من أجهزة المودم يُستخدمان في نطاق واسع، إذ يتصل مودم ADSL بالإنترنت عبر خط هاتف تقليدي، بينما يتصل مودم الكبل عبر تلفزيون الكبل حيثما كان متاحاً.
- الأجهزة متعددة الوظائف: يُزوّد مزود خدمة الإنترنت (ISP) معظم المستخدمين المنزليين بجهاز متعدد الوظائف يجمع بين المودم والموجه ونقطة الوصول اللاسلكية والمحول السلكي.
- وسائط الاتصال:
- الأكيال: يُعد الكبل الأكثر شيوعاً في الشبكات المحلية هو الكبل الثنائي المجدول غير المعزول، والذي يحتوي على أربعة أزواج من الأكيال النحاسية المجدولة معاً لتقليل التداخل. توجد عدة "فئات" من الأكيال الثنائية المجدولة غير المعزولة، وأدنى فئة مناسبة للشبكات الحاسوبية هي الفئة 5، والمعروفة باسم Cat 5. ويوضح الجدول 11.1 أدناه الفئات المختلفة من الأكيال الثنائية المجدولة غير المعزولة ومميزاتها.
الجدول 11.1 فئات الكبل الثنائي المجدول غير المعزول ومميزاته
| فئة الكبل الثنائي المجدول غير المعزول | السرعة القصوى | طول المقطع |
|---|---|---|
| 5 | 100 ميغابت/ثانية | 100 متر |
| 5e | 1 غيغابت/ثانية | 100 متر |
| 6 | 10 غيغابت/ثانية | 55 م |
| 7 | 10 غيغابت/ثانية | 100 متر |
في حالات وجود تداخل كهربائي كبير (مثل المستودعات أو المصانع)، يمكن استخدام الكبل الثنائي المجدول المعزول، حيث يحتوي هذا النوع من الأكيال على عازل من الألومنيوم حول الأكيال المجدولة.
- الكبل الليفي الضوئي: عندما تكون هناك حاجة إلى روابط عالية السرعة، يمكن استخدام الكبل الليفي الضوئي، حيث تستخدم هذه الأكيال الضوء لنقل البيانات بدلاً من الإشارات الكهربائية. ويمكن تشغيل كبل الألياف الضوئية عبر مسافات أكبر بكثير من الأكيال الثنائية المجدولة غير المعزولة، ما يعني أنه يمكن استخدامه في اتصالات شبكة الاتصال واسعة النطاق والشبكات المحلية فقط. تقليدياً، كانت كبلات الألياف الضوئية تستخدم لتوفير اتصالات إنترنت ذات سرعة أكبر مما يمكن توفيره عبر كبلات الهاتف. تقليدياً، كانت كبلات الألياف الضوئية تتمتع بمعدلات نقل بيانات أسرع من الأكيال الثنائية المجدولة غير المعزولة (Cat 7) تتمتع بنفس سرعة النقل التي توفرها كبلات الألياف. تعتبر كبلات الألياف الضوئية أكثر أماناً من الأكيال الثنائية المجدولة غير المعزولة (UTP) نظراً لأنه لا يوجد تسرب للإشارة خارج الكبل ومن الصعب جداً التلاعب بكبل الألياف دون التسبب في تسرب الضوء.
- الوسائط اللاسلكية: مثل Wi-Fi تستخدم موجات الراديو بدلاً من أي نوع من الأكيال. ويُمثل هذا الأمر ميزتها الرئيسة وكذلك عيبها. حيث لا تحتاج إلى تركيب كبلات لتوصيل الأجهزة، ما يعد فائدة كبيرة لكل من المستخدمين المنزليين والمستخدمين في المنظمات إذ يمكنهم التنقل بحرية بالأجهزة دون تكاليف أو اضطراب في تركيب الأكيال. ومع ذلك، نظراً لبث الإشارة للجميع، فمن السهل جداً التجسس على الشبكة اللاسلكية وقد تمتد الإشارة لمسافة خارج المنزل أو المكتب حيث يُقصد استخدامها. عندما تكون الشبكات اللاسلكية وجود نقاط ميتة حيث لا تكون هناك إشارة متاحة، خاصة في المنازل أو المكاتب التي تحتوي على جدران وأرضيات داخلية. ودون استخدام أجهزة إعادة الإرسال أو أنظمة الشبكات اللاسلكية، يكون النطاق محدوداً.
- البلوتوث والأشعة تحت الحمراء: البلوتوث هو نظام لاسلكي قصير المدى يستهلك طاقة منخفضة ويُستخدم عادةً لتوصيل الأجهزة الصغيرة (مثل سماعات الرأس ولوحات المفاتيح/الفأرة) بأجهزة الحاسوب أو الأجهزة المحمولة. أما الأشعة تحت الحمراء فهي وسيلة للاتصال اللاسلكي تستخدم الإشعاع الكهرومغناطيسي ذات طول موجي أطول بقليل من الضوء الأحمر (ولكن أقصر من موجات الراديو). الاتصال بالأشعة تحت الحمراء قصير المدى وخط الرؤية فقط (لا يمكن أن تكون هناك عوائق بين المرسل والمستقبل). وتُستخدم الأشعة تحت الحمراء بكثرة في أجهزة التحكم عن بعد بالتلفزيون.
- وتُعد تقنية Li-Fi تقنية مشابهة لتقنية Wi-Fi لكنها تستخدم الضوء بدلاً من موجات الراديو، كما أن لديها القدرة على توفير نطاق ترددي أعلى وسرعات نقل أسرع. ويمكن استخدامها أيضاً في المناطق التي لا يمكن فيها استخدام Wi-Fi بسبب التداخل الكهرومغناطيسي، مثل مقصورات الطائرات. التكنولوجيا قيد التطوير حالياً.
الجدول 11.2 مقارنة بين أنواع الوسائط المختلفة
| الكبل الثنائي المجدول غير المعزول | الألياف الضوئية | الاتصال اللاسلكي | |
|---|---|---|---|
| المسافة | متوسط (الشبكة المحلية فقط) | طويل | قصير |
| السرعة | مرتفع (بحسب نوع الكبل) | مرتفع | منخفض/متوسط (يعتمد على الإصدار) |
| سهولة التثبيت | صعبة | صعبة | سهل |
| الأمان | يمكن اعتراضها | يصعب اعتراضها | يسهل اعتراضها |
| التكلفة | متوسطة | مرتفع | منخفضة |
- الوسائط الخارجية والتخزين: قبل انتشار التخزين السحابي، كان استخدام الوسائط الخارجية للتخزين غير المتصل بالإنترنت ونقل ملفات البيانات شائعاً. ويشمل الآتي:
- محركات أقراص USB المحمولة: (المعروفة أيضاً باسم محركات فلاشة التخزين أو الذاكرة المحمولة): يتم توصيل هذه الأجهزة الصغيرة بمنفذ USB للحاسوب وتخزين الملفات بسعة تصل إلى حوالي 64 جيجابايت. وهي مفيدة لنقل الملفات بين الحواسيب التي قد تكون كبيرة جداً بحيث لا يمكن إرسالها على أنها مرفق لرسالة بريد إلكتروني. ومع ذلك، فهي تمثل مصدر قلق أمني كبير حيث يمكن فقدها بسهولة ويمكن استخدامها لنشر الفيروسات من حاسوب إلى آخر. ولهذا السبب، تحظر العديد من المنظمات استخدامها. وفي معظم الحالات، يوفر التخزين السحابي خياراً أفضل باستثناء حالة عدم وجود اتصال بالإنترنت. ويمكن أن توفر محركات أقراص USB المحمولة أيضاً طريقة بسيطة للمستخدمين المنزليين لنسخ ملفاتهم احتياطياً.
- الوسائط البصرية: كانت الأقراص المضغوطة (CDs) وأقراص الفيديو الرقمية (DVDs) تستخدم في نطاق واسع، خاصةً لتوزيع البرمجيات، ومع ذلك، يتم الآن تنزيل جميع تطبيقات البرامج تقريباً عبر الإنترنت بدلاً من توزيعها على قرص مضغوط (CD) أو أقراص الفيديو الرقمية (DVD).
وقفة للتفكير ما نوع الشبكة الموجودة في مدرستك أو كليتك؟
- ما الهيكل الذي تستخدمه؟
- ما نوع الأكيال أو شبكة Wi-Fi التي تستخدمها؟
- ما أجهزة الاتصال التي تستخدمها؟
- ما طرق حماية الأمن السيبراني المطبقة لديها؟
تلميح: قد يتمكن معلمك أو مدير تكنولوجيا المعلومات من مساعدتك على ذلك. توسيع الأفق: كيف يمكن ترقية الشبكة وطرق حمايتها؟
أنظمة التشغيل
يحتاج كل حاسوب إلى نظام تشغيل للتحكم في الأجهزة وتوفير واجهة مستخدم. يمكن تقسيم أنظمة التشغيل إلى أنظمة تدعم الأجهزة الفردية وأنظمة تدعم النظام المتصل بالشبكة.
- أنظمة تشغيل الهواتف المحمولة: تشغل هذه الأنظمة الأجهزة المحمولة مثل الهواتف الذكية والأجهزة اللوحية، وهي مصممة لدعم مستخدم واحد لكل جهاز، ومن الأمثلة على ذلك أندرويد وأبل iOS.
- أنظمة تشغيل الحاسوب المكتبي والحاسوب المحمول: صُممت هذه الأنظمة لتكون بمنزلة أنظمة التشغيل للمستخدم النهائي للعمل على الأجهزة ذات الشاشات الكبيرة وتوفر مجموعة كاملة من الوظائف. ومن الأمثلة على ذلك Microsoft Windows وMacOS. وتدعم هذه الأنظمة حسابات مستخدمين متعددة على جهاز واحد، ولكن يُمكن لمستخدم واحد فقط العمل على جهاز حاسوب في وقت واحد. يأتي نظام Microsoft Windows بإصدارين: إصدار "Home" وهو مخصص للاستخدام المنزلي ويعمل في شبكة نظير إلى نظير، ونسخة "Enterprise" (أحياناً تُسمى "Professional") التي يمكنها العمل في كل من شبكات النظير ونظير وشبكات العميل/الخادم.
- أنظمة تشغيل الخادم: وتشمل هذه الأنظمة الميزات التي لا تركز على المستخدمين النهائيين لكنها توفر بدلاً من ذلك أدوات للسماح لمدير النظام بدعم شبكة خادم العميل. وتتيح أنظمة تشغيل الخوادم للمستخدمين عن بعد الوصول إلى الخدمات التي تقدمها بشكل متزامن. ومن أمثلة أنظمة تشغيل الخادم Microsoft Windows ولينوكس.
أدوات الشبكة
تُوفر أدوات الشبكات لمديري النظام الإمكانات اللازمة لإعداد الشبكة وإدارتها واستكشاف الأخطاء فيها، كما يمكن استخدامها أيضاً لحماية النظام والتحقيق في مشكلات الأمان. وتوجد العديد من أدوات الشبكة المتاحة.
- مراقبة الشبكة: يستخدم مديرو النظام هذا البرنامج لمراقبة أداء الشبكة والتأكد من عدم وجود اتصالات معطلة.
أدوات إدارة الشبكة
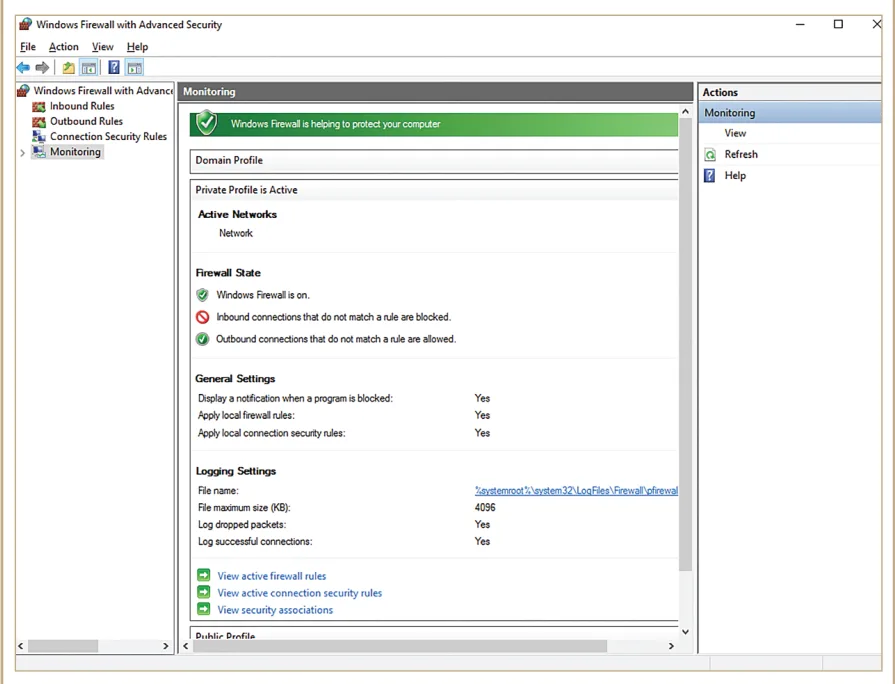
- ينشئ جدار حماية Windows سجل.
- وإذا فتحت تطبيق إدارة جدار الحماية واخترت رابط المراقبة على اليمين، سترى رابطاً ينقلك إلى قسم التسجيل، انظر الشكل 11.10. وعليك التحقق من أن خاصية التسجيل تسجل الحزم المرفوضة (المحظورة) وإلا فلن يحتوي ملف السجل على شيء.
Connection Security Rules
Windows Firewall is helping to protect your computer
Private Profile is Active Active Networks
Windows Firewall is on. Inbound connections that do not match a rule are blocked. Outbound connections that do not match a rule are allowed.
Display a notification when a program is blocked: Yes
Apply local connection security rules: Yes
File name: %systemroot%\system32\LogFiles\Firewall\pfirewall.log File maximum size (KB): 4096
Log successful connections: Yes
View active connection security rules View security associations
2016-04-04 21:22:40 ALLOW UDP fe80::14e8:178e:a946:9a55 ff02::1:2 546 547 0 - - - SEND 2016-04-04 21:22:51 ALLOW UDP 192.168.1.162 192.168.1.255 137 137 0 - - - SEND 2016-04-04 21:22:51 ALLOW UDP fe80::61f7:e8a7:9312:af77 ff02::1:3 59860 5355 0 - - - SEND 2016-04-04 21:22:51 ALLOW UDP fe80::61f7:e8a7:9312:af77 224.0.0.252 59860 5355 0 - - - SEND 2016-04-04 21:22:51 ALLOW UDP fe80::61f7:e8a7:9312:af77 ff02::1:2 55634 5355 0 - - - SEND 2016-04-04 21:22:51 ALLOW UDP 192.168.1.162 224.0.0.252 55634 5355 0 - - - SEND 2016-04-04 21:22:51 ALLOW TCP 192.168.1.162 40.127.129.109 50783 443 0 - - - SEND 2016-04-04 21:22:51 ALLOW TCP 192.168.1.162 40.127.129.109 50784 443 0 - - - SEND 2016-04-04 21:22:55 ALLOW UDP fe80::61f7:e8a7:9312:af77 ff02::1:2 546 547 0 - - - SEND 2016-04-04 21:22:56 ALLOW UDP fe80::a4e8:178e:a946:9a55 ff02::1:2 546 547 0 - - - SEND 2016-04-04 21:23:06 ALLOW UDP 192.168.1.162 192.168.1.254 62219 53 0 - - - SEND 2016-04-04 21:23:06 ALLOW UDP 192.168.1.162 192.168.1.255 137 137 0 - - - SEND 2016-04-04 21:23:06 ALLOW UDP fe80::61f7:e8a7:9312:af77 ff02::1:3 62002 5355 0 - - - SEND 2016-04-04 21:23:06 ALLOW UDP 192.168.1.162 224.0.0.252 62002 5355 0 - - - SEND 2016-04-04 21:23:06 ALLOW UDP fe80::61f7:e8a7:9312:af77 ff02::1:2 51178 5355 0 - - - SEND 2016-04-04 21:23:06 ALLOW UDP 192.168.1.162 224.0.0.252 51178 5355 0 - - - SEND 2016-04-04 21:23:09 ALLOW UDP 192.168.1.162 192.168.1.162 50642 3389 0 - - - RECEIVE 2016-04-04 21:23:09 ALLOW UDP 192.168.1.162 192.168.1.162 50644 3389 0 - - - RECEIVE 2016-04-04 21:23:15 ALLOW UDP 192.168.1.162 192.168.1.162 55708 3389 0 - - - RECEIVE 2016-04-04 21:23:19 ALLOW TCP 192.168.1.162 131.253.61.98 50785 443 0 - - - SEND 2016-04-04 21:23:27 ALLOW UDP 192.168.1.162 192.168.1.162 55889 0 - - - SEND 2016-04-04 21:23:28 ALLOW UDP 192.168.1.162 192.168.1.254 52088 53 0 - - - SEND 2016-04-04 21:23:28 ALLOW UDP fe80::14e8:178e:a946:9a55 ff02::1:2 546 547 0 - - - SEND 2016-04-04 21:23:28 ALLOW TCP 192.168.1.162 207.46.101.29 50786 80 0 - - - SEND 2016-04-04 21:23:41 ALLOW UDP 192.168.1.162 192.168.1.254 62123 53 0 - - - SEND 2016-04-04 21:23:41 ALLOW UDP 192.168.1.162 192.168.1.254 54112 53 0 - - - SEND 2016-04-04 21:23:41 ALLOW UDP 192.168.1.162 192.168.1.254 56627 53 0 - - - SEND 2016-04-04 21:23:41 ALLOW UDP 192.168.1.162 192.168.1.254 49706 53 0 - - - SEND 2016-04-04 21:23:41 ALLOW UDP 192.168.1.162 192.168.1.254 53170 53 0 - - - SEND](figure)
الشكل 11.10 سجل جدار الحماية
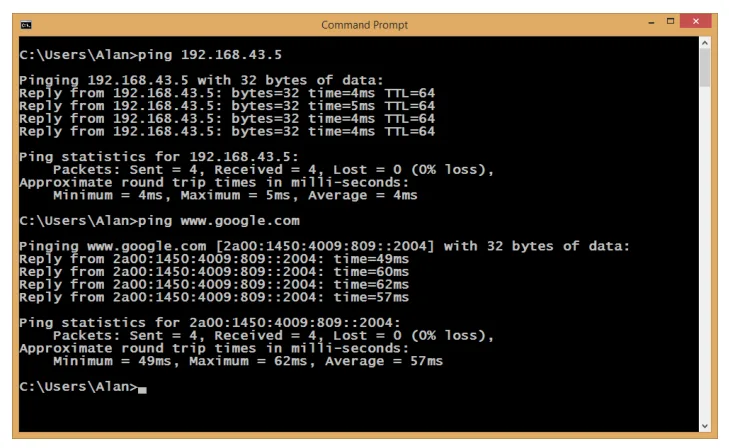
قد يساعد عرض السجل مدير النظام على تحديد إحدى المحاولات التي يقوم بها المتسلل للوصول إلى النظام. تُعد هذه واحدة من أبسط أدوات استكشاف الأخطاء وإصلاحها وأكثرها استخداماً في برنامج "ping". يمكن تشغيل Ping من موجه أوامر Windows، حيث يسمح لك بالتحقق من أن جهازك يمكنه الحصول على استجابة عبر الشبكة المحلية و/أو الإنترنت من جهاز بعيد، باستخدام عنوان IP الخاص به أو عنوان URL الخاص به. يعد هذا اختباراً مفيداً منخفض المستوى للتأكد من وجود الاتصال. يوضح الشكل 11.11 استخدام أمر ping لاختبار الارتباط بجهاز محلي بحسب عنوان IP (192.168.1.236) والخادم البعيد بحسب عنوان (www.google.com) URL.
Pinging 192.168.43.5 with 32 bytes of data: Reply from 192.168.43.5: bytes=32 time=4ms TTL=64 Reply from 192.168.43.5: bytes=32 time=5ms TTL=64 Reply from 192.168.43.5: bytes=32 time=4ms TTL=64 Reply from 192.168.43.5: bytes=32 time=4ms TTL=64 Ping statistics for 192.168.43.5: Packets: Sent = 4, Received = 4, Lost = 0 (0% loss), Approximate round trip times in milli-seconds: Minimum = 4ms, Maximum = 5ms, Average = 4ms
Pinging www.google.com [2a00:1450:4009:809::2004] with 32 bytes of data: Reply from 2a00:1450:4009:809::2004: time=49ms Reply from 2a00:1450:4009:809::2004: time=60ms Reply from 2a00:1450:4009:809::2004: time=62ms Reply from 2a00:1450:4009:809::2004: time=57ms
Packets: Sent = 4, Received = 4, Lost = 0 (0% loss), Approximate round trip times in milli-seconds: Minimum = 49ms, Maximum = 62ms, Average = 57ms
الشكل 11.11 استخدام أمر
ولاحظ أن بعض الأجهزة لن تستجيب لطلبات ping لأنها تعتبر خطراً أمنياً. فكر في سبب اعتبار الاستجابة لطلبات ping خطراً أمنياً.
- الإدارة واستكشاف الأخطاء وإصلاحها: تُستخدم أدوات الإدارة واستكشاف الأخطاء وإصلاحها لمراقبة أداء الشبكة وضمان تشغيلها بكفاءة. على سبيل المثال:
- أداة مراقبة الأداء: تُستخدم لتحديد أي روابط ذات أداء ضعيف وقد تحتاج إلى مزيد من التحقيق.
- عارض الأحداث والسجلات: تقوم العديد من مكونات البرامج والأجهزة (مثل جدار الحماية) في الشبكة الكبيرة بإنشاء سجلات تحتوي على قائمة بالأحداث (مثل صعود أو هبوط رابط شبكة) ما يساعد مدير النظام على تحديد المشكلات.
- أدوات فحص الثغرات الأمنية: يمكن أن تقوم بفحص جميع أجهزة الحاسوب على الشبكة للكشف عن الثغرات المحتملة (مثل جهاز الحاسوب بنظام تشغيل لم يتم تطبيق آخر التحديثات عليه).
- أدوات كشف الحزم: تسمح بعرض محتويات حزم الشبكة الفردية، والذي بدوره قد يعد أمراً مفيداً لاستكشاف الأخطاء وإصلاحها والتحقيقات الأمنية. ومع ذلك، يمكن للمتسللين استخدام أدوات كشف الحزم لمحاولة الحصول على معلومات قد تساعدهم على تحديد عناوين MAC أو IP).
- أنظمة قواعد البيانات: تُعتبر أنظمة قواعد البيانات من بين التطبيقات الأكثر استخداماً على الشبكات، حيث تُمكّن منتجات قواعد البيانات المتقدمة مثل Oracle وMicrosoft SQL Server العديد من المستخدمين من البحث عن سجلات البيانات وتحريرها وإدراجها في قواعد البيانات العلائقية الكبيرة. كما تسمح أنظمة دعم التطبيقات هذه لعدة مستخدمين بالوصول إلى البيانات نفسها مع ضمان سلامة البيانات (على سبيل المثال من خلال ضمان عدم تحديث اثنين من مستخدمين اثنين من تحديث سجل البيانات نفسه في الوقت ذاته). ونظراً لأن أنظمة قواعد البيانات غالباً ما تخزن كميات كبيرة من المعلومات الحساسة (مثل أسماء المستخدمين والعناوين وتفاصيل بطاقات الائتمان وما إلى ذلك)، فإنها غالباً ما تكون هدفاً لهجمات الأمن السيبراني باستخدام SQL وغيرها من التقنيات.
- إدارة المستندات: تتعامل العديد من المنظمات مع كميات كبيرة من المستندات، مثل شركات التأمين والبنوك التي تتعامل مع أعداد كبيرة جداً من اتفاقيات وعقود العملاء. تسمح إدارة المستندات لعدة مستخدمين بإدارة كميات كبيرة من المستندات والبحث عنها والوصول إليها.
- يرد في ما يأتي مثال بسيط يوضح كيفية عمل هجوم حقن SQL. فكر في مربع البحث عن المنتج الذي يظهر على المواقع الإلكترونية مثل Amazon أو eBay. فعندما تكتب شيئاً ما في مربع البحث (مثل "Nike أحذية")، فإن هذه القيمة تُستخدم في استعلام SQL الذي يبحث في قاعدة بيانات Amazon أو eBay عن القيم المطابقة.
- وعادةً ما يكون نوع جملة SQL التي يمكن استخدامها كما يأتي:
SELECT * FROM Products WHERE description = ‘Nike trainers’
ويمكن للمهاجم الذي لديه معرفة بـ SQL استغلال استخدام SQL للفاصلة المنقوطة للإشارة إلى نهاية الجملة، ولذلك، لنفترض أن مهاجماً أدخل ما يأتي في مربع البحث عن المنتج:
عندما يقرأ تطبيق الموقع الإلكتروني هذه الجملة يحولها إلى عبارتين (لأن الفاصلة المنقوطة تشير إلى نهاية العبارة الأولى)، فتظل الجملة الأولى كما هي، وتصبح الجملة الثانية:
ويمكن أن يوفر هذا قائمة بجميع السجلات على جدول العملاء، بما في ذلك الأسماء والعناوين وأرقام بطاقات الائتمان وما إلى ذلك.
- أداة اكتشاف الشبكة: تُعد أداة اكتشاف الشبكة أداة تُستخدم للبحث في شبكة كبيرة عن الخدمات المتاحة، بما في ذلك خدمات تطبيقات البرمجيات والأجهزة مثل الطابعات المتصلة بالشبكة. تُعرض الخدمات المتاحة للمستخدمين، غالباً ما بتنسيق رسومي، ما يسمح لهم برؤية كافة المعلومات المتاحة التي يمكن للمستخدمين الآخرين على جهاز معين بحيث لا يظهر على قائمة خدمات الشبكة المتاحة التي يمكن للمستخدمين الآخرين رؤيتها.
إجراء بعض الأبحاث حول كيفية حماية الموقع الإلكتروني من هجمات حقن SQL.
خدمات وموارد البنية التحتية للشبكات
تدعم خدمات الشبكات بناء الشبكات وتوفير الوظائف التي تحتاج إليها التطبيقات التي تستخدم هذه الشبكات.
بروتوكول التحكم في الإرسال/بروتوكول الإنترنت (TCP/IP)
- يتسم برنامج الشبكة بالتعقيد، ولذلك يُقسم إلى طبقات.
- في الطبقة الأدنى، توجد مكونات الأجهزة والإشارات الكهربائية، وفي الطبقة الأعلى توجد التطبيقات التي يستخدمها المستخدم مثل متصفح الويب.
- ويوضح الشكل 11.12 الطبقات الأربع لنموذج بروتوكول التحكم في الإرسال/بروتوكول الإنترنت.
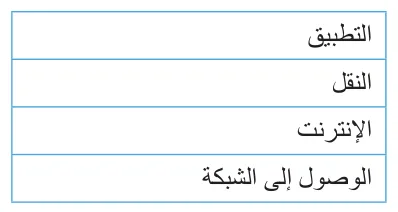
الشكل 11.12 طبقات نموذج بروتوكول التحكم في الإرسال/بروتوكول الإنترنت
- في طبقة النقل، يتم استخدام بروتوكول التحكم في الإرسال في الإرسال وفي طبقة الإنترنت يتم استخدام بروتوكول الإنترنت.
- وتعد هذه البروتوكولات الرئيسة المستخدمة في هذه الطبقات، إلا أنه تُستخدم البروتوكولات الأخرى أيضاً لأغراض معينة.
المنافذ وطبقة النقل
- تستخدم طبقة النقل لتتبع الاتصالات وتقسيم البيانات المرسلة إلى شرائح (وإعادة تجميعها عند الاستلام).
- ما لم يتم تقسيم البيانات على هذا النحو، فإن بعض التطبيقات التي تحتاج إلى إرسال كميات كبيرة من البيانات (مثل البث المباشر للفيديو) ستمنع التطبيقات الأخرى من إرسال البيانات أو استقبالها لفترات طويلة من الزمن.
- ونظراً لأن الجهاز الفردي قد يحتوي على العديد من التطبيقات التي تتصل عبر الشبكة في الوقت نفسه، يجب أن تحدد طبقة النقل التطبيقات التي تعمل، وللقيام بذلك، يُعين لكل منفذ لكل تطبيق.
- وتُعد أرقام المنافذ المستخدمة بشكل شائع ثابتة (تُعرف باسم "أرقام المنافذ المعروفة") ويحتوي الجدول الوارد أدناه على بعض أرقام المنافذ المعروفة هذه.
الجدول 11.3 بعض أرقام المنافذ المعروفة
| التطبيق | رقم المنفذ |
|---|---|
| بروتوكول نقل الملفات (FTP) | 20 |
| بروتوكول نقل البريد البسيط | 25 |
| بروتوكول نقل النصوص الترابطية (HTTP) | 80 |
| بروتوكول مكتب البريد (POP) | 110 |
| بروتوكول نقل النصوص الترابطية الآمن (HTTPS) | 443 |
المصطلح الرئيس رقم المنفذ - نقطة نهاية الاتصال.
يُقسم بروتوكول التحكم في الإرسال في الإرسال البيانات إلى ما يسمى حزمة بيانات (رسالة بيانات)، وتحتوي على أجزاء من البيانات المراد إرسالها ومعلومات إضافية، بما في ذلك منفذ المصدر والوجهة ورقم التسلسل (قد لا تصل حزمة بيانات إلى وجهتها بالترتيب الذي تم إرسالها به، لذلك عند استلامها، يجب أن يكون بروتوكول التحكم في الإرسال في الإرسال قادراً على إعادتها بالترتيب الصحيح).
حزم وطبقة الإنترنت
- عند إرسال البيانات، تستقبل طبقة الإنترنت أجزاء (أو حزمة بيانات أجزاء أو حزمة بيانات بروتوكول التحكم في الإرسال في الإرسال) من البيانات من طبقة النقل، والتي تتمثل مهمتها في توفير معلومات العنونة.
- ويتم ذلك عن طريق إضافة عناوين بروتوكول الإنترنت المصدر والوجهة إلى كل حزمة بيانات.
- تُسمى عملية إضافة هذه المعلومات الإضافية إلى الشريحة باسم الكبسلة ومع إضافة معلومات العنوان إلى الشريحة، يُصبح اسمها "حزمة".
عنونة شبكة بروتوكول الإنترنت
تُستخدم عناوين بروتوكول الإنترنت لتحديد مكان إرسال الحزمة بشكل فريد، كما تعتمد عنونة بروتوكول الإنترنت على مفهوم الأجهزة المضيفة والشبكات. الأجهزة المضيفة هي أجهزة فردية، بينما الشبكات عبارة عن مجموعات من الأجهزة في موقع جغرافي واحد (مثل المنزل أو المكتب). عنونة IPv4. عُرف هذا النظام في الثمانينيات ويستخدم تنسيق عنوان من 32 بت يظهر عادةً بتنسيق عشري، مع 4 مجموعات من 8 بت تُسمى "أوكتات (ثمانيات)" من الأرقام العشرية في النطاق من 0 إلى 255، على سبيل المثال 192.168.10.5. يُحدد الجزء الأول من العنوان الشبكة ويُستخدم بواسطة أجهزة توجيه الإنترنت لإرسال الحزمة إلى المنزل أو المبنى الصحيح. أما الجزء الأخير من العنوان فهو عنوان الجهاز الفردي ويُستخدم داخل الشبكة لإرسال الحزمة إلى الجهاز الصحيح. يمكن تحديد عدد البتات الـ 32 المخصصة للشبكة وأجزاء الجهاز الفردي بعدة طرق مختلفة. وتُعد الطريقة الأبسط هي استخدام فئات عناوين بروتوكول الإنترنت، حيث تُستخدم الفئات A وB وC لعناوين الأجهزة. وتُعرف فئة عنوان الإنترنت بواسطة الأوكتات (الثمانيات) الأولى كما هو موضح في الجدول أدناه.
الجدول 11.4 فئات عناوين
| نطاق أول ثمانية | عنوان الشبكة | عنوان المضيف | عدد الشبكات المحتمل | عدد الأجهزة المحتملة (الأجهزة المضيفة) | |
|---|---|---|---|---|---|
| الفئة أ | من 1 إلى 127 | أول ثمانية | الثمانية الثانية والثالثة والرابعة | 126 | 16 مليون (تقريباً) |
| الفئة ب | من 128 إلى 191 | الثمانية الأولى والثانية | الثمانية الثالثة والرابعة | 16,384 | 65,534 |
| الفئة ج | من 192 إلى 223 | الثمانية الأولى والثانية والثالثة | الثمانية الرابعة | 2,097,159 | 254 |
على سبيل المثال 129.10.30.16 هو عنوان من الفئة B، وعنوان الشبكة هو 129.10 وعنوان الجهاز هو 30.16. 200.20.15.68 هو عنوان من الفئة C، وعنوان الشبكة هو 200.20.15 وعنوان الجهاز هو 68. كانت الفكرة الأصلية وراء نظام العناوين هذا هي أن عناوين الفئة A ستكون مناسبة للمنظمات كبيرة جداً التي يوجد بها عدد صغير جداً (بحد أقصى 126) لكن كل منظمة لديها عدد كبير جداً من الأجهزة التي تحتاج إلى الاتصال بها. تناسب عناوين الفئة B الشركات متوسطة الحجم وستناسب عناوين الفئة C الشركات الصغيرة التي لديها الكثير من عناوين الشبكة ولكن كل شبكة تحتوي فقط على عدد صغير من الأجهزة (بحد أقصى 254). لم تعد الفئات تُستخدم بالطريقة المقصودة في الأصل، ومن الشائع اليوم الإشارة إلى مكان التقسيم بين الشبكة وقسم المضيف في العنوان عن طريق إضافة عدد بتات الشبكة التي يسبقها خط مائل، لذلك يتم عرض عنوان الفئة A على النحو الآتي: 88.100.35.88/ عنوان الفئة A يظهر بهذا الشكل: 129.10.30.1616/ عنوان الفئة C يظهر بهذا الشكل: 200.20.15.6824/ تتيح لك هذه الطريقة إنشاء تقسيم بين عنوان الشبكة وعنوان الجهاز المضيف في أي مكان ترغب فيه باستخدام عملية تسمى التقسيم الفرعي للشبكة (تقسيم نطاق عناوين بروتوكول الإنترنت). صُمم نظام العناوين هذا قبل مدة طويلة من تطور شبكة الإنترنت ونفدت العناوين الفريدة منذ سنوات عديدة، ما أدى إلى استبداله بعناوين IPv6. ومع ذلك، ما يزال IPv4 يُستخدم في نطاق واسع، خاصة في الشبكات المحلية.
عناوين بروتوكول الإنترنت الخاصة: في حين أن لكل جهاز يتصل بالإنترنت عنوان بروتوكول إنترنت (IP) فريد، فإن الأجهزة داخل الشبكة المحلية (LAN) (أو الشبكة المحلية اللاسلكية (WLAN)) تحتاج فقط إلى عنوان يكون فريداً داخل الشبكة ذاتها. وهذا يعني أنه لا يمكن إعادة استخدام العناوين في كل شبكة محلية، وتُعرف عناوين بروتوكول الإنترنت خصيصاً لهذا الاستخدام وتسمى عناوين بروتوكول الإنترنت الخاصة. ولا يتم استخدام هذه العناوين مطلقاً على شبكة النطاق العامة للإنترنت. تظهر عناوين بروتوكول الإنترنت الخاصة كما هو موضح في الجدول أدناه.
الجدول 11.5 نطاقات عناوين بروتوكول الإنترنت الخاصة
| بدء عنوان بروتوكول الإنترنت الخاص | إنهاء عنوان بروتوكول الإنترنت الخاص | |
|---|---|---|
| تجميعة/8 | 10.0.0.0 | 10.255.255.255 |
| تجميعة/12 | 172.16.0.0 | 172.31.255.255 |
| تجميعة/16 | 192.168.0.0 | 192.168.255.255 |
- يُحول العنوان العام الفريد لبروتوكول الإنترنت المستخدم للاتصال بالإنترنت وعناوين بروتوكول الإنترنت الخاصة المستخدمة داخل الشبكة المحلية بواسطة جهاز التوجيه اللاسلكي باستخدام عملية تُسمى ترجمة عنوان الشبكة (NAT).
- وتُعرف عناوين بروتوكولات الإنترنت الخاصة بمعيار RFC1918. يوضح الرسم التخطيطي في الشكل 11.13 كيفية استخدام عناوين بروتوكول الإنترنت العامة والخاصة في تثبيت شبكة منزلية أو مكتبية.
- لاحظ أن عنوان بروتوكول الإنترنت العام يوفره مزود خدمة الإنترنت بينما يتم توفير عناوين المستخدم النهائي عادةً للأجهزة بواسطة بروتوكول التكوين الديناميكي للمضيف، والذي يتم تشغيله في التثبيت المنزلي على المودم/ جهاز التوجيه.
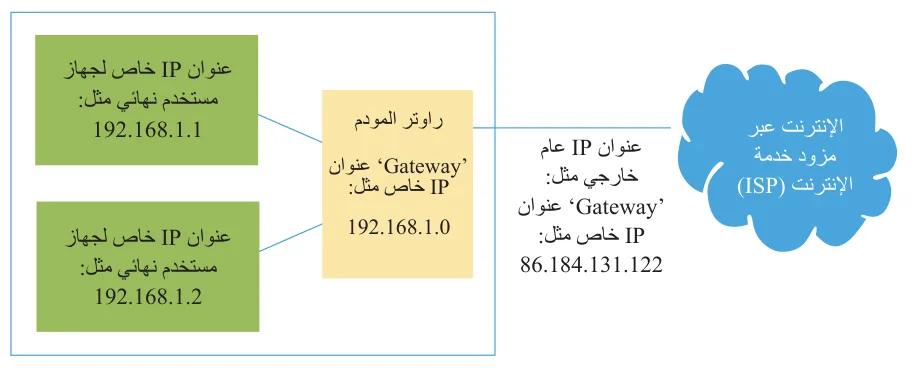
عنوان IP عام خارجي مثل: 86.184.131.122
راوتر المودم 'Gateway' عنوان IP خاص مثل: 192.168.1.0
عنوان IP خاص لجهاز مستخدم نهائي مثل: 192.168.1.1
عنوان IP خاص لجهاز مستخدم نهائي مثل: 192.168.1.2](figure)
الشكل 11.13 عناوين IP العامة والخاصة
- IPv6. ومع تطوير شبكة الإنترنت ونفاد عناوين IPv4، تم تطوير IPv6، الذي يستخدم عناوين 128-بت بدلاً من 32-بت في IPv4، ما يوفر كمية هائلة من عناوين 2^128. يتم استخدام أول 64 بت كعنوان شبكة (يسمى بادئة التوجيه في IPv6) بينما تُستخدم الـ 64 بت الباقية كعنوان للجهاز.
- يتم عرض عناوين IPv6 على هيئة 8 مجموعات من أربعة أرقام من أنظمة ست عشرية مثل:
عندما تكون هناك مجموعات من الأصفار فإنه يمكن حذفها بحيث يصبح العنوان أعلاه:
- يمكنك العثور على عنوان بروتوكول الإنترنت الخاص بالحاسوب الخاص بك عند الاتصال بشبكات مختلفة (مثل شبكة الـ Wi-Fi وشبكات الهاتف المحمول).
- يمكنك العثور على عنوان بروتوكول الإنترنت لجهاز حاسوب يعمل بنظام Windows من شاشة موجه الأوامر باستخدام الأمر IPCONFIG (قد يكون استخدام الأوامر مقيداً في مدرستك أو كليتك لأسباب أمنية).
- يمكن العثور على عنوان بروتوكول الإنترنت العام الخارجي المستخدم للاتصال بالإنترنت التي تستخدمها عن طريق كتابة "ما عنوان بروتوكول الإنترنت الخاص بي" في محرك بحث مثل Google.
- ما فئة عنوان بروتوكول الإنترنت التي يتصل بها الجهاز على شبكات مختلفة؟
المصطلح الرئيس نظام ست عشري - هو نظام عدّ مؤلف من 16 قيمة؛ يُمثل بالأرقام من 0 إلى 9 والحروف من A إلى F.
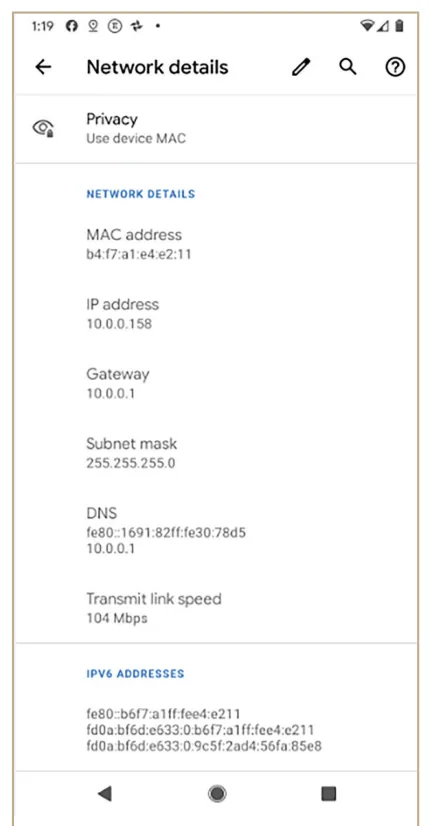
يعرض الشكل 11.14 صفحة إعداد الهاتف المتصل بشبكة Wi-Fi عامة. ويسرد عنوان MAC وعنوان IPv4 الخاصين بالجهاز. وفي هذه الحالة، تستخدم نقطة اتصال Wi-Fi العامة عنوان IP الخاصة /8 وهو 10.0.0.158. وتحتوي البوابة الافتراضية، التي توفر رابطاً إلى الإنترنت، على عنوان 10.0.0.1. وعادةً ما يكون عنوان البوابة الافتراضية هو عنوان IP الأول (أو الأخير أحياناً) في نطاق الشبكة. ويوفر خادم DHCP الذي ربما يكون مدمجاً في نقطة وصول Wi-Fi، هذه العناوين. يعرض الشكل 11.15 الجهاز نفسه (لاحظ أن عنوان MAC هو نفسه) المتصل بشبكة Wi-Fi منزلية. تستخدم هذه الشبكة أيضاً نطاق عناوين خاص ولكن هذه المرة في نطاق /16، حيث يحتوي الجهاز على عنوان 192.168.1.141. وتكون البوابة الافتراضية في هذه الشبكة هي العنوان الأخير في هذا النطاق، 192.168.1.254. يحدد قناع الشبكة الفرعية الموضح في كلا اللقطتين أي جزء من عنوان IP يخص الشبكة وأي جزء يخص المضيف (جزء الجهاز الفردي). وفي كلتا الحالتين يُعين هذا إلى 255.255.255.0. حيث يشير هذا إلى استخدام الثمانية الأخيرة فقط من عنوان IP لتعريف الأجهزة بشكل فريد. ويُعين عنوان IP (عنوان IP حيث يجب توجيه طلبات DNS) في كلتا الحالتين إلى عنوان البوابة الافتراضية.
أنظمة تشغيل الشبكة
عادةً ما تُقسم أنظمة تشغيل الشبكة مثل Windows Server إلى نطاقات Windows (Domains)، وهي عبارة عن مجموعة من المستخدمين المصرح لهم وأجهزة الحاسوب (والأجهزة الطرفية مثل الطابعات) التي تشمل جميع المستخدمين المصرح لهم في منظمة واحدة، كما تتم إدارة تفاصيل صلاحيات المستخدمين والأجهزة في خدمة دليل Windows وActive Directory، كما تتم إدارة صلاحيات المستخدمين وتطبيق سياسات الأمان عبر Active Directory. إضافة إلى ذلك، يمكن إنشاء نطاق فرعي (يسمى أيضاً المجال الفرعي) في شبكة Windows التي تعد جزءاً من النطاق الرئيس وقد يُستخدم في حالات مثل وجود مكتب فرعي لشركة يملك شبكة منفصلة.
استخدام أجهزة الشبكة لتكوين الشبكات وتقسيمها
غالباً ما تُقسم الشبكات المحلية الكبيرة إلى شبكات أصغر لتقليل حركة البيانات عبر الشبكة بأكملها. هذه هي التقنية المستخدمة مع الهيكل الهرمي الموضح سابقاً. وتُقسم الشبكات باستخدام أجهزة التوجيه، التي تكون دائماً متصلة بشبكتين مختلفتين على الأقل. عندما تصل الحزم إلى جهاز توجيه، يفحص الجهاز عنوان بروتوكول الإنترنت الخاص بالوجهة ثم يقوم باستخدام معلومات التكوين (تسمى جداول التوجيه) بإرسال الحزمة إلى الوجهة الصحيحة. يعرض المخطط الموضح في الشكل 11.16 الشبكة المحلية مقسمة إلى شبكتين مختلفتين، 192.168.1.0 و192.168.2.0. يحتوي جهاز التوجيه الذي يربط الشبكة على ثلاث واجهات. على سبيل المثال، سيتم فحص الحزم المرسلة إلى جهاز التوجيه من شبكة 192.168.1.0. إذا كان عنوان وجهتهم موجوداً في شبكة 192.168.2.0، فمن المقرر توجيهها إلى الواجهة المتصلة بهذه الشبكة. وإذا لم يكن الأمر كذلك، فسيتم توجيهها إلى الواجهة المعينة كبوابة افتراضية متصلة بالإنترنت الخارجي.
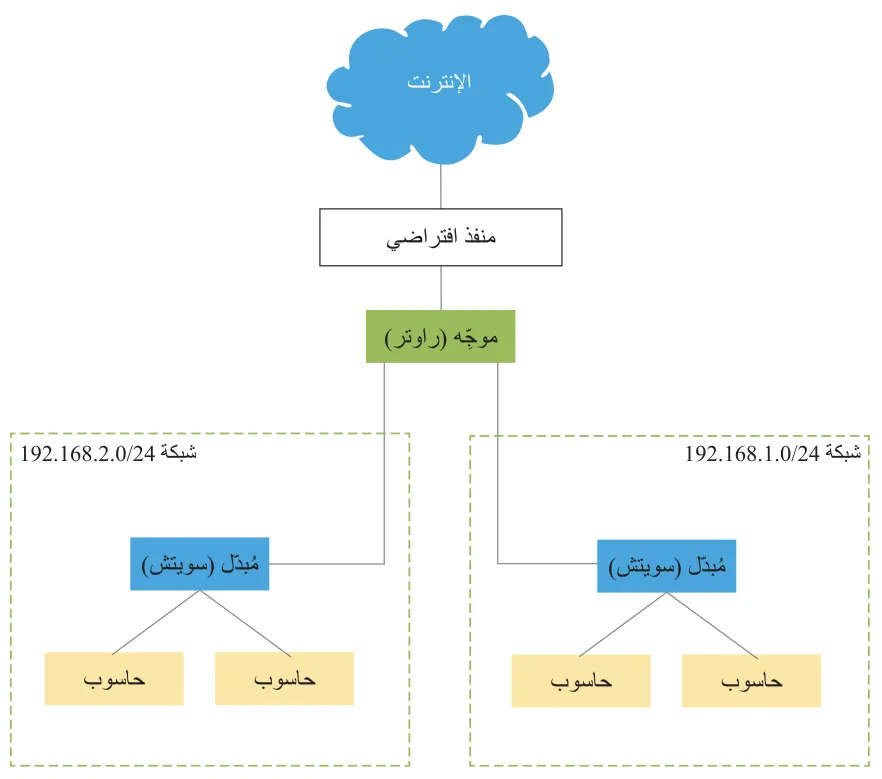
شبكة 192.168.1.0/24 - مبدل (سويتش) - حاسوب - حاسوب
شبكة 192.168.2.0/24 - مبدل (سويتش) - حاسوب - حاسوب](figure)
الشكل 11.16 شبكة محلية (LAN) مجزأة إلى شبكتين
موضوعات ذات صلة نوقشت الهياكل بمزيد من التفصيل سابقاً في هذه الوحدة، راجع الصفحتين 155-156.
خدمات أسماء النطاقات (DNS)
يتم توفير المواقع الإلكترونية بواسطة خوادم الويب ويتم تحديد خادم الويب من خلال عنوان بروتوكول الإنترنت الخاص به. ومع ذلك، يصعب تذكر عناوين بروتوكولات الإنترنت. تخيل لو كان عليك الانتقال إلى Amazon باستخدام عنوان رقمي. نصل إلى المواقع الإلكترونية باستخدام اسم النطاق الخاص بها، مثل خدمات أسماء النطاقات www.facebook.com أو www.amazon.ae. تقدم أسماء النطاقات خدمة التحويل بين اسم المجال وعنوان بروتوكول الإنترنت الإلكتروني. تعمل حلول اسم خدمات أسماء النطاقات على النحو الآتي:
- تقوم بكتابة اسم نطاق (مثل dutchnews.nl) في متصفح الإنترنت الخاص بك على جهاز الحاسوب الخاص بك ويرسل متصفحك استعلاماً عبر الإنترنت يطلب مطابقة اسم النطاق مع عنوان بروتوكول الإنترنت الخاص بخادمك. يصل الاستعلام إلى المحلل التكراري الذي غالباً ما يتم تشغيله بواسطة مزود خدمة الإنترنت الخاص بك.
- يقوم المحلل التكراري بالتواصل مع خادم أساسي (Root Server)، وهذه الخوادم تحتوي على معلومات حول نطاقات المستوى الأعلى (مثل .org و.jp).
- ثم يتصل الخادم الأساسي بخادم المستوى الأعلى (TLD). وتخزن هذه الخوادم معلومات حول النطاقات الثانوية (مثل nytimes.com)، ويوفر خادم نطاق المستوى الأعلى عنوان بروتوكول الإنترنت الخاص بخادم الأسماء لهذا النطاق.
- بعد العثور على خادم الأسماء للنطاق، يرسل المحلل التكراري طلباً إلى خادم الأسماء الذي يقوم بإعادة عنوان بروتوكول الإنترنت الخاص بخادم النطاق.
- إذا كان المحلل التكراري يعرف عنوان المجال، فإنه يُعيد هذه المعلومات إلى المتصفح.
- يمكن للمتصفح الآن الاتصال بخادم المجال باستخدام عنوان بروتوكول الإنترنت المقدم، ويطلب منه إرسال صفحته الرئيسة باستخدام بروتوكول نقل النصوص الترابطية.
خدمات الدليل
- تُستخدم خدمات الدليل لتحديد تفاصيل الموارد المختلفة وتخزينها وتخزينها على الشبكة مثل المستخدمين وأنظمة الحاسوب والخدمات والتطبيقات. حيث تعمل هذه الخدمات على تحويل عناوين الشبكة إلى أسماء يمكن للمستخدمين الوصول إليها بسهولة دون الحاجة إلى معرفة عنوان بروتوكول الإنترنت الخاص بها.
- وتقدم خدمة الدليل عبر خادم دليل على الشبكة. ويعتبر بروتوكول القياسي في الصناعة للوصول إلى خدمات الدليل والحفاظ عليها.
- يُعتبر نظام أسماء النطاقات (DNS)، كما هو موضح أعلاه، نوعاً من خدمات الدليل لعناوين المواقع الإلكترونية.
- تُستخدم خدمة الدليل في خوادم Windows ويطلق عليها Microsoft Active Directory. تنتج شركة Apple خدمة دليل بروتوكول الوصول الخفيف إلى أدلة الدليل يُطلق عليها Open Directory. كما يوجد تطبيق مجاني مفتوح المصدر لبروتوكول الوصول الخفيف إلى أدلة الدليل يُعرف باسم Open LDAP ويعمل على مجموعة واسعة من أنظمة التشغيل بما في ذلك Windows وLinux وMacOS وAndroid.
خدمات المصادقة
تُستخدم هذه الخدمات لمصادقة المستخدمين داخل الشبكة، وفي شبكة Windows، يتم مصادقة المستخدمين بواسطة خادم تم إعداده بوصفه وحدة تحكم في النطاق، ويستخدم Active Directory وطريقة مصادقة Kerberos الموضحة سابقاً.
هذه معاينة من الدرس. أكمل القراءة في التطبيق