
شرح الموضوع
نشر المعلومات عالميًا دون التفكير أولًا في ما إذا كان من المنطق القيام بذلك أم لا.
وقفة للتفكير
تقديم المشورة بموضوعية
ج { وضع سياسات لاستخدام تكنولوجيا المعلومات داخل المؤسسة }
لماذا تحتاج المؤسسة سياسات؟
- السياسات: تحتاجها المؤسسات بغض النظر عن حجم الأعمال، لضمان الامتثال للقواعد واللوائح.
- الإجراء: تتطلب كل سياسة إجراءً واضحًا لتحديد خطوات تنفيذ القواعد المتعلقة بالقوانين واللوائح والممارسات الداخلية.
- العملاء الخارجيون: كما أن السياسات والإجراءات مطلوبة أيضًا لإطلاع العملاء الخارجيين، بما في ذلك الموردين، بتوقعات المؤسسة
- أمثلة: ارتداء معدات السلامة في مواقع البناء، وكيفية إخلاء المباني في الطوارئ، وكيفية إعادة البضائع المعيبة.
- الأمان: تحتاج المؤسسات إلى سياسات تتعلق بكيفية حماية نفسها ومستخدميها من انتهاكات الأمان.
- سياسات الأمان: قد تغطي كل سياسة أكثر من موضوع، طالما تُتناول كل الجوانب وتتسم الإجراءات بالشمول.
خصائص التهديدات للبيانات
كيف تتعرض البيانات للخطر؟
- التهديدات: ثمة عدد من أنواع التهديدات للبيانات، وهي ذات خصائص مميزة.
- الطرق الشائعة: قد تتعرض بها البيانات التجارية والشخصية للخطر، بواسطتك أو بواسطة أي شخص آخر.
- يمكن لأي شخص تعريض البيانات للخطر من خلال:
- استخدام كلمات سر واضحة مثل اسم حيوانك الأليف المفضل أو مكان الميلاد أو تاريخه
- الإفصاح عن كلمات السر لمستخدمين آخرين
- ترك الأجهزة مفتوحة للمستخدمين الآخرين، مثل عدم غلق جهاز الحاسوب عند الذهاب إلى المرحاض أو عدم غلق الهاتف المحمول
- استخدام تفاصيل تسجيل الدخول نفسها لحسابات مواقع إلكترونية متعددة
- نشر المعلومات عالميًا دون التفكير أولًا في ما إذا كان من المنطق القيام بذلك
- استخدام الأجهزة الشخصية للعمليات التجارية
الفيروسات والبرامج الضارة الأخرى
الفيروسات والبرامج الضارة
- الشك: عند تعطل الأداء العادي تثور الشكوك بشأن دخول فيروس أو برامج ضارة أخرى.
- الفيروس: شكل من أشكال البرامج الضارة، مصمم لإلحاق الضرر بنظام تكنولوجيا المعلومات لديك، لا مجرد الوصول إليه لأغراض غير قانونية.
- الانتقال: من جهاز إلى آخر، غالبًا عن طريق أجهزة مثل أقراص USB، أو تنزيل البرامج، أو الملفات المنزّلة من الإنترنت.
- الضرر: يمكن للفيروس إتلاف الملفات وتعريض البيانات للخطر.
- العلامات المبكرة: سلوك مزعج مثل تعطل التطبيقات بشكل متكرر أو تصرف المؤشر بشكل غريب.
- Ransomware: شكل من الفيروسات يحاول إرغام الشركات على سداد فدية بتشفير بياناتها ثم المطالبة بمبلغ كبير للإفراج عنها.
- وكالات إنفاذ القانون: يمكن أن تقع في فخ هذه الهجمات؛ ففي عام 2015 تعرض عدد من أقسام الشرطة الأمريكية لهجمات وانتهى بهم الأمر إلى دفع الفدية المطلوبة
- مثال آخر: في فبراير من عام 2016 تعرض مجلس لنكولنشاير لهجوم شل قدرتهم على الوصول إلى 300 من أجهزتهم.
ماذا حدث لعدد من أقسام الشرطة الأمريكية في عام 2015؟
فكر مليًا
المصطلح الرئيس
القراصنة
القراصنة والتصيد والتلف العرضي
- القرصان: المصطلح المستخدم لأي شخص يحاول الوصول إلى نظام تكنولوجيا المعلومات دون إذن من المالك/المستخدم.
- الجانب الأخلاقي: توظف الشركات قراصنة أخلاقيين لاختبار دفاعاتها ومحاولة الوصول غير المصرح به، لمعالجة الثغرة ومنع المتسللين الحقيقيين.
- التصيد الاحتيالي: محاولة الحصول على معلومات بطرق احتيالية، بادعاءات غير قانونية عبر الهاتف أو البريد الإلكتروني بأن على المستخدم مشاركة البيانات الشخصية أو التفاصيل المالية.
- أمثلة: هجمات تتظاهر بأنها من البنوك (بما في ذلك HSBC وSantander) ومنظمات موثوقة (مثل PayPal وMSN).
- التلف العرضي: من السهل فقدان البيانات عن طريق الخطأ، أو الاعتقاد بأنك فقدتها.
- الأسباب: تخزين الملف بشكل غير صحيح أو حفظه باسم غير ذي صلة، والتغاضي عن تنبيه قبل حذف ملف عند التعجل، وحفظ ملف دون تفكير يستبدل السابق بشكل دائم.
تأثير التهديدات في البيانات والمعلومات والأنظمة في الأفراد
أثر التهديدات في الأفراد
- التوتر وضياع الوقت: يتعرض المستخدمون لهما بدرجات متفاوتة، وبعض المشكلات كالتصيد تسبب معاناة لا داعي لها لمن لا يدركون مصدر الرسائل ويشاركون بيانات حساسة عن غير قصد.
- فيروس في جهازك: يمنعه من الأداء المتوقع أو يضر به، وقد يلزم نقله إلى خبير فتبقى بلا وسائل بديلة وتتعرض بياناتك لمخاطر أكبر.
- الاستبدال: قد تحتاج إلى جهاز جديد إذا كان الإصلاح متعذرًا أو مكلفًا للغاية.
- الصور: تُخزَّن عادةً في ملفات رقمية بدل الألبومات، وفشل بسيط في القرص قد يحذف عمرًا من الذكريات لا يمكن تعويضها.
- النسخ الاحتياطي: أصبح مهمًا للأفراد كما للشركات مع تحول حياتنا إلى العالم الرقمي.
بحث
بحث
- بحث: استكشف الخيارات المتاحة لتأمين أجهزتك ضد التهديدات الأمنية، وقارن الإستراتيجيات لتجنب اللجوء إلى تأمين غير ضروري ومكلف.
- للحصول على إرشادات المناسبة للحماية من تهديدات البيانات: تفضل بزيارة www.computerweekly.com وwww.computerworld.com
تأثير التهديدات في البيانات والمعلومات والأنظمة في المؤسسات
أثر التهديدات في المؤسسات
- التأثير: عندما تحدث التهديدات في المؤسسات تؤثر في جميع المستخدمين وإنتاجية الأعمال.
- التعويض: كما في تجربة سوني لعام 2014، قد تواجه الشركات مطالبات بالتعويض من الموظفين أو العملاء، وفقدان الأعمال.
- الثقة: حتى أصغر خرق للبيانات ضار للغاية، وثقة الجمهور هشة، واستعادتها قد تستغرق قدرًا كبيرًا من الوقت والمال.
- الموقع المعطل: حتى للصيانة فقط، يجعل الانطباع السائد أنه لا يمكن الاعتماد عليك كنشاط تجاري.
- ترافيلكس: بنك عبر الإنترنت يشتهر بخدمات العملات الأجنبية، يعمل في أكثر من 20 دولة، ومقره الرئيس في بيتربورو بالمملكة المتحدة.
- المعاملات: عبر الإنترنت ومن خلال أكثر من 900 ماكينة صراف آلي حول العالم، أغلبها داخل المطارات.
- التطور: منذ افتتاح أول فرع في عام 1976 يستخدم شبكة حاسوب عالمية مرتبطة بماكينات الصراف والموقع والشركاء، مثل HSBC وSainsbury وبنك أستراليا الوطني.
- العملاء: يمكن للعملاء الآن شراء عملات أجنبية يمكن إرسالها مباشرةً إلى منازلهم، أو استلامها نقدًا أو تحميلها على بطاقات العملات
- البنية التحتية: يدير ترافيلكس بنية تحتية معقدة حاسوبية، وعندما يطلب العميل عملة يجب الحصول على السعر اليومي الحالي بدقة وعلى الفور
- الدفع: بطاقة الخصم أو الائتمان عبر جهاز أو قارئ رقمي، أو تحويل مصرفي، أو نقدًا.
- التحقق: تُنسق المعاملات وتفاصيل العملاء ويُحصل على معرف شخصي للتحقق من أن المعاملة ليست لغسيل الأموال.
- التخصيص: بعد اكتمال المعاملة يُخصَّص المبلغ من العملة لهذا العميل، فيتأكد ترافيلكس من توافرها أو يطلبها من طرف خارجي، بربط إلكتروني بالموردين وأصحاب المصلحة.
- الاختراق: ليلة رأس السنة لعام 2019 شن المتسللون هجومًا إلكترونيًا على شبكة ترافيلكس.
- النتيجة: بحلول أوائل يناير 2020 اختُرق النظام مقابل فدية قدرها 6 ملايين دولار، وأُجبر على إيقاف جميع الأنظمة واستخدام القلم والورق.
- الاحتواء: أوقفت الشركة مواقعها الإلكترونية حول العالم لحماية بيانات العملاء واحتواء الفيروس.
اختبر معلوماتك
بحث
- بحث: اذكر أمثلة أخرى لشركات معرضة لتهديدات البيانات أثرت على سمعتها، وشارك نتائجك مع زميل أو مجموعة صغيرة.
وقفة للتفكير
ح { حماية البيانات }
حماية البيانات: العمليات والتقنيات
- حماية البيانات: ستتعرف ميزات بعض الأنظمة والإجراءات المستخدمة لحماية بيانات الأفراد والمنظمات واستخداماتها والآثار المترتبة عليها.
- العمليات: لدى المؤسسات عمليات لحماية البيانات والأنظمة، لكن إن لم تكن شاملة ومحدثة ويلتزم جميع المستخدمين بالسياسات فستظل التهديدات قائمة.
- أذونات الوصول للملفات: يُقيَّد الوصول بالحماية بكلمة مرور أو بتعيين الملف للقراءة فقط، ما يمنع التحرير غير المقصود.
- مستويات الوصول: منح المستخدمين الوصول إلى ما يحتاجونه فقط لأداء أدوارهم يحمي البيانات لأن عددًا أقل من الأشخاص قادرون على تعريضها للخطر.
- مثال: تقييد الإذن بالتصفية والاستعلام في قاعدة بيانات، أو اشتراط إذن لإضافة السجلات، يحد من تغيير البيانات أو حذفها عن طريق الخطأ.
- النسخ الاحتياطي: يجب على الجميع نسخ ملفاتهم بانتظام، ومعظم المؤسسات لديها إجراء رسمي لذلك على أساس متكرر للغاية.
- التدريجي والكامل: تنسخ التدريجية الملفات المعدلة منذ النسخ السابق، وقد يُجرى الكامل شهريًا، وينسخ محتويات الخوادم والأنظمة والعمليات.
- الاسترداد: غالبًا إجراءات تلقائية كإلغاء حذف ملف أو استرداده بعد إغلاق سابق لأوانه، وللمؤسسات خطط استرداد رسمية للعودة إلى نقطة محددة مسبقًا.
- المؤسسات الكبيرة: خطط استرداد كاملة بعد حالات الكوارث، قد تتضمن مواقع احتياطية جاهزة، ونسخًا من خارج الموقع وعقدًا مع شركة متخصصة تشغلها في مركز خوادم متنقل في غضون ساعات.
بحث
كلمات السر
- كلمات السر: يجب المحافظة على سريتها بغض النظر عمن تثق به، فكر فيها كتفاصيل حسابك المصرفي أو رقم التعريف الشخصي.
- الضعيفة: يمكن تحديدها بسهولة وغالبًا يكررها المستخدمون للمواقع والأغراض المختلفة.
- القوية: تتكون من 12 إلى 14 حرفًا، وتستخدم الأحرف الكبيرة والصغيرة والأرقام والرموز.
- التحكم الفعلي: ترك الجهاز دون مراقبة وعدم غلقه يعرض بياناتك للآخرين؛ وغلقه أو إيقافه أو إزالته يحميها من الوصول الفوري.
- تسجيل الخروج: عدم تسجيل الخروج بشكل صحيح أو كامل من نظامك أو حسابك عبر الإنترنت يعرض بياناتك لمخاطر محتملة.
- المؤسسات: قيدت الوصول المادي إلى مراكز البيانات والأكيال لأنظمة الحاسوب الخاصة بها.
- الشهادات الرقمية: أكواد فريدة تُعيَّن لك من قبل شركة للتحقق من هويتك عند إجراء معاملة، مثل تحويل الأموال.
- شهادة المفتاح العام: تعمل بطريقة مشابهة لجواز السفر، وتُصدر أيضًا من هيئة الشهادات لتسهيل (https) SSL، وتشفر المعلومات وتحدد المواقع الآمنة.
- البروتوكولات: الاتفاقية بين الأجهزة في ما يتعلق بكيفية إجراء الاتصال، ومنها ما يعنى بالأمان.
- النقل الآمن للبيانات: يعتمد على التشفير، وللمواقع الإلكترونية SSL (طبقة المقابس الآمنة) أو TLS (أمان طبقة النقل)، وكلاهما يستخدم تشفير المفتاح العام.
- بروتوكولات التشغيل البشرية: ثمة أيضًا بروتوكولات تشغيل بشرية، مثل سياسات استخدام المعدات أو إنشاء كلمات السر، ولكن الصعوبة تكمن في تذكر العديد منها
- قواعد كلمات السر: مزيج من الأحرف والأرقام والرموز بأحرف كبيرة وصغيرة، وتستخدم المواقع المالية كلمات سر إضافية.
- التخزين: ليس غير المعتاد أن يخزن بعض المستخدمين كلمات سرهم في ملف أو مذكرات، وخيار آخر مخزن كلمات السر مثل LastPass أو 1Password.
كيف تكون كلمة السر القوية؟
ما الفرق بين وظيفة جدار الحماية ووظيفة برنامج الفيروسات؟
الشهادات الرقمية
البروتوكولات
الميزات والخصائص والآثار المترتبة على استخدام برامج مكافحة الفيروسات لحماية البيانات
مكافحة الفيروسات وجدار الحماية
- مطورو برامج مكافحة الفيروسات: هناك العديد من المؤسسات التي تعمل على تطوير برامج مكافحة الفيروسات، منها كاسبرسكي (Kaspersky) ومكافي (McAfee) وإيه في جي (AVG) وسيمانتيك (Norton)
- الغرض: تبحث عن محاولات إتلاف نظام تكنولوجيا المعلومات أو الملفات بالفيروسات أو أي برامج ضارة وتعمل على إيقافها.
- الميزات الشائعة:
- الفحص الآني للتحقق من الملفات أثناء حفظها أو فتحها
- عمليات الفحص العميقة أو الكاملة التي تُستخدم دوريًا لفحص جهاز التخزين بأكمله
- تحليل موجه للبحث عن نشاط "يشبه الفيروسات" بالإضافة إلى المعروفة
- قواعد بيانات تعريف الفيروسات
- المخاطر: كلما عرضت نظامك لشبكة أوسع زادت المخاطر، مثل الحوسبة السحابية التي يستخدمها كثيرون لفوائدها.
- التشغيل: يجب أن تعمل باستمرار وتُثبَّت قبل بدء أي عمليات حوسبة، لكن الفحص المستمر يزيد الحمل على وحدة المعالجة المركزية والذاكرة ونشاط القرص.
فكر مليًا
جدران الحماية
- جدار الحماية: يراقب حركة مرور الشبكة ويقرر السماح لها بالدخول أو الخروج، ويحمي من الوصول غير المصرح به.
- أنواعه: عادةً ما تكون جدران الحماية المادية جزءًا من جهاز التوجيه في حين تكون جدران الحماية البرمجية عبارة عن تطبيقات
- للأفراد: يُخزَّن محليًا على الجهاز لا على الشبكة، ويمكن التلاعب به لتقليل القيود أو تشغيله وإيقافه لتسريع الأداء.
- التحديثات: تُثبَّت كلما أصبحت متاحة مثل أي برنامج آخر.
- الطرق: من حظر المنفذ الأساسي، حيث يرفض الوصول الوارد إلى الشبكة، إلى فحص الحزم المعلوماتية (SPI) الذي يستخدم بيانات الاتصال النشطة لتحديد هل البيانات شرعية.
- التكوين: مهمة تتطلب مهارة، وقد يترتب عليها تأثير كبير في أداء الشبكة إذا لم تُنفذ على النحو الصحيح.
البيانات المخزنة
تشفير البيانات المخزنة وأثناء الإرسال
- طرق تشفير البيانات التي تنوي تخزينها: استخدام برامج متخصصة يمكنها
- إنشاء تجزئات، وهي توقيعات ذات طول ثابت للنص
- استخدام مفتاح لتشفير الرسائل وفك تشفيرها (تشفير المفتاح الخاص)، فيصل أي شخص لديه المفتاح إلى المحتوى
- استخدام مفتاح عام للتشفير أحادي الاتجاه لبيانات تُفك بمفتاح خاص سري مطابق
- الآثار: إذا نسيت الرمز أو المفتاح فقد يتعذر فك تشفير البيانات مطلقًا.
- المشاركة: الطريقة التي يُشارك بها المفتاح مع أصحاب الحق قد تؤدي إلى مخاطر أخرى للأمان.
المصطلح الرئيس
فكّر مليًا
موضوعات ذات صلة
- تشفير البيانات: لمزيد من المعلومات زيارة الموقع http://datashieldcorp.com.
- البيانات أثناء الإرسال: يُفترض أنها آمنة لكنها ليست كذلك، فبريد إلكتروني عادي بين الخوادم يمكن لأي شخص قراءته على طول الطريق.
- التشفير في النقل: ضروري عند توصيل معلومات سرية أو حساسة، وتستفيد صفحات الويب منه باستخدام https (SSL أو TLS)، وقد يستحيل تشفير كل حركة مرور الشبكة.
- برنامج جي بي: (الخصوصية الجيدة جدًا) يشفر محتويات البريد الإلكتروني المرسلة بنص عادي فلا تُقرأ دون مفتاح فك التشفير المناسب.
- الانقطاع: في حالة حدوثه في أثناء النقل قد تستمر عملية فك التشفير فتصبح البيانات معرضة لتهديدات.
- مثال: عند المعاملات المصرفية تُشفَّر البيانات وتُفك لحماية صاحب الحساب.
- الحذر: إذا أخذ صاحب الحساب استراحة يمكن للآخرين الوصول إلى البيانات، فيُنصح بتجنب المقاطعات والاستراحات وأجهزة الوصول العام.
المسائل الأخلاقية والسلوكية
الأخلاق والسلوك في استخدام تكنولوجيا المعلومات
- الغرض والكيفية: استخدام أنظمة تكنولوجيا المعلومات والوصول إليها يثير قضايا أخلاقية وسلوكية تؤثر في الأفراد والمؤسسات والمجتمع.
- وجهات النظر: تختلف بشأن المسائل الأخلاقية والمعنوية اعتمادًا على خلفياتنا الثقافية.
- مثال ممارسة سيئة: سهولة تفعيل قروض الرواتب عبر الإنترنت أو الهاتف، ما يدفع بالغين ضعفاء إلى قروض بفوائد عالية لا يمكنهم سدادها.
الخصوصية
- الخصوصية: ليس غير المعتاد أن يقرأ ناظرون رسائلك أو يستمع شخص إلى مكالماتك، وتُعتبر المشاركة في محادثات الآخرين دون دعوة ممارسة غير مهذبة.
- الصور والفيديو: ليس من المناسب التقاطها دون إذن من الموجودين فيها، ناهيك عن نشرها على الإنترنت.
- الأماكن العامة: تجري المحادثات الهاتفية دون مراعاة للآخرين حتى لو كان المحتوى خاصًا، ويُستخدم الوسائط المتعددة بضوضاء في مناطق هادئة.
- المناصب المهنية: تتم مشاركة تفاصيل شخصية عن غير قصد، كموظفي استقبال الفنادق الذين يكررون عناوين العملاء وهواتفهم، وعيادات الأطباء التي تشارك أرقام هواتف المرضى وتواريخ الميلاد.
- على الإنترنت: بمجرد وضع التفاصيل الشخصية تظهر مخاوف: من المسؤول عن تخزين بياناتك وأين تُخزَّن ومن يصل إليها وكيف تُحمى؟
- سياسات الخصوصية: يجدر دائمًا النظر فيها على المواقع في ما توافق عليه، أي ما يمكن للمؤسسات أن تفعله ببياناتك.
المصطلحات الرئيسة
بحث
- بحث: حدد مع أحد الزملاء خمسة أمثلة على الأقل للمخاطر التي تتعرض لها البيئة بسبب الممارسات غير الأخلاقية
- العوامل البيئية: تؤثر العوامل الأخلاقية والمعنوية في البيئة، كالتخلص من معدات تكنولوجيا المعلومات وخراطيش الطابعة التي قد تكون مسببة للسرطان.
- الأثر: استخدام التكنولوجيا يستنزف الموارد الطبيعية ويزيد بصمتنا الكربونية.
- الفائدة غير المباشرة: استفادت البيئة بشكل غير مباشر من التكنولوجيا نظرًا لاكتساب المستخدمين فهمًا أفضل عن طرق تحسين البيئة والحفاظ عليها، مثل تطبيق Lush Lens
- الجمعيات الخيرية: يمكنها الترويج لرسائلها والبحث عن تمويل، لكن طريقة الترويج قد تُصنَّف تطفلية، خاصة المناشدات التلفزيونية في أوقات تناول الوجبات
عدم المساواة في الوصول إلى تكنولوجيا المعلومات
عدم المساواة والسلوك عبر الإنترنت
- عدم المساواة في الوصول: اعتبار أخلاقي آخر، وما تزال نسبة كبيرة من سكان العالم دون أي وصول إلى أنظمة تكنولوجيا المعلومات رغم الأجهزة المكيفة والتكنولوجيا المساعدة.
- 2015: ما يقرب من نصف سكان العالم ليس لديهم وصول إلى الإنترنت، ولدى جوجل وفيسبوك مبادرات لتوفيره للدول النامية.
- البلدان المتمتعة بالامتيازات: قد يشعر الطفل الذي ليس لديه أحدث الوسائل التكنولوجية بالخزي والحرمان.
- الأرقام (بداية 2019): 5.11 مليار مستخدم فريد للهواتف المحمولة، بزيادة 100 مليون، و4.39 مليار مستخدم إنترنت بزيادة 366 مليونًا، وهو ما يعادل 58% من سكان العالم.
- السلوك عبر الإنترنت: هناك آراء مختلفة بشأن كيفية التصرف، وقد تضع قواعدك الخاصة مع أقرانك.
- قواعد أساسية لآداب التعامل عبر الإنترنت يجب اتباعها بغض النظر عن الخلفية الثقافية:
- لا تستخدم أبدًا لغة مسيئة
- لا تضايق الآخرين بمطالب أو أسئلة شخصية
- إذا طُلب من طرف خارجي الانضمام إلى مناقشة فامنحه حق الوصول إلى الرسائل السابقة
- احصل على إذن قبل إرسال محتوى أشخاص آخرين إلى طرف خارجي
- لا تشارك المعلومات الشخصية بشكل غير آمن أو غير ضروري
- العولمة: مع تزايد ترابط العالم تزداد القضايا الأخلاقية والسلوكية، فعلى المعلنين النظر في تأثير موادهم في المجموعات متعددة الثقافات والأوضاع الاقتصادية.
المصطلح الرئيس
نصائح
- نصيحة: اقرأ بروتوكولات السلوك وآداب التعامل عبر الإنترنت المتعلقة بالمجتمعات عبر الإنترنت التي تستخدمها.
- الفجوة: يقل الدخل اليومي لنسبة 40% من سكان العالم عن دولارين، وأغنى 1% ضعف ثراء أفقر 50%، وأعلى توزيع للثروة في الشرق الأوسط بنسبة 61%.
- حرية التعبير والرقابة: يبدو أن هناك تضاربًا بين ممارسة حرية التعبير وقمعه بالرقابة، وتتبع حرية التعبير بروتوكولات آداب التعامل عبر الإنترنت.
- الاستخدام المقبول: تطبق شركات كثيرة سياسات الاستخدام المقبول (AUP) بروتوكولات لما يعتبر مقبولاً أخلاقيًا ومعنويًا:
- القيود (المواقع الإلكترونية والأنشطة والوقت)
- الأجهزة (أنواعها واستخدامها، بما في ذلك الأجهزة الشخصية)
- الأمان (الامتثال للتشريعات والحفاظ على أمان البيانات)
- القرصنة الأخلاقية: إجراء أحد المتخصصين اختبارات لضمان أمن نظام تكنولوجيا المعلومات في المؤسسة، وهناك ثلاثة تصنيفات.
- القبعة السوداء: ليس لديه إذن باختراق النظام وينوي إلحاق ضرر.
- القبعة البيضاء: لديه إذن ولا ينوي ضررًا.
- القبعة الرمادية: لا ينوي ضررًا لكن ليس لديه إذن.
- حماية البيانات أخلاقيًا: تتعلق بمدى تقديرنا لبيانات شخص آخر واحترامنا لها، ويجب أن نثق بأن بياناتنا لن تُشارك ما لم نمنح الإذن.
- مثال: إذا شاركنا معلومات عن شخص ما حتى مع صديق فإننا نخالف القانون، وحتى المشاركة في مواقف يسمعنا فيها آخرون عن غير قصد تعرض البيانات للخطر.
المسائل القانونية
التشريعات التي تحمي البيانات والمستخدمين
- المسائل القانونية: الجميع قد يشكلون تهديدًا محتملًا عن قصد أو غير قصد، والتشريعات ضرورية لتوفير سبل الانتصاف وبمثابة رادع وتضع حدودًا واضحة للوصول غير المصرح به.
- قانون إساءة استخدام الحاسوب لعام 1990: يحمي البيانات والأنظمة من الهجمات من خلال:
- القراصنة
- الاحتيال والسرقة
- انتهاك حقوق النشر
- سوء المعاملة مثل التنمر الإلكتروني والتصيد (محاولة التسبب عمدًا في إثارة الحجج أو الإساءة)
- الانتهاك: من أمثلة انتهاك البيانات الشخصية اختراق الحسابات المصرفية أو سرقة الهويات، ويعمل المطورون على ابتكار طرق لحماية البيانات.
بحث
فكّر مليًا
- فكّر مليًا: هل شاركت، أو هل تعرف شخصًا شارك، التفاصيل الشخصية لشخص آخر دون إذنه؟
- سياسات الاستخدام المقبول: مزيد من المعلومات على http://whatis.techtarget.com.
- دور التشريعات الحالية: لا نتشارك جميعًا الآراء نفسها، ولا يمكننا فعل الكثير حيال ما نعتبره ظلمًا دون دعم أقوى، كالتشريعات الحكومية والإنفاذ.
- التطور: مع استمرار تطور التكنولوجيا واستخداماتها يتم مراجعة التشريعات الخاصة بحداثتها وتحديثها لمكافحة المخاطر
- مسؤولية المؤسسات: تُعد المؤسسات مسؤولة عن التأكد من أنها على دراية بالتشريعات الحالية وأي تغييرات تطرأ عليها
- قانون إساءة استخدام الحاسوب لعام 1990: يحظر الوصول غير المصرح به والمعالجة غير القانونية للبيانات، ويُغيَّر لمواكبة 25 عامًا من التطور، ويسرد ثلاث جرائم أساسية:
- الوصول غير المصرح به إلى نظام الحاسوب: السجن حتى عامين وغرامة كبيرة
- الوصول غير المصرح به بقصد ارتكاب عمل إجرامي: السجن حتى خمس سنوات وغرامة كبيرة
- الوصول غير المصرح به بتعديل نظام الحاسوب: السجن حتى عشر سنوات وغرامة كبيرة
- النطاق: يغطي جميع الجرائم، من تطفل بسيط على قاعدة بيانات الشركة من موظف إلى حادث قد يؤثر في الأمن القومي.
- حقوق النشر والملكية الفكرية: قوانين حقوق النشر وقواعد الانتحال هي نفسها لمحتوى مطبوع أو رقمي، نصًا أو صورة أو صوتًا.
- الخطأ: من السهل انتهاكها بالخطأ، فمجرد استخدام صورة من Google Images على موقع قد يؤدي إلى دعوى قضائية، فيلزم الحصول على إذن.
- المشاع الإبداعي: مصادر مرخصة تسمح بإعادة الاستخدام بسهولة ودون مخاطر قانونية.
- التشريعات الكاملة: على الموقع http://www.legislation.gov.uk.
- لوائح حقوق النشر (برامج الحاسوب) لعام 1992: توسع نطاق قانون النشر والتصاميم وبراءات الاختراع (CDPA) في:
- الولاية القضائية (بما يشمل أيرلندا الشمالية)
- العمل الأدبي (بما يشمل مواد التصميم التحضيرية لبرنامج حاسوب)
- فرض قيود على إصدار نسخ من برامج الحاسوب أو تكييفها أو تحويلها
- الحصول على إذن لعمل نسخة احتياطية عند الاستخدام القانوني
- الصحة والسلامة: تختلف اللوائح بحسب الدولة ويجب أن تحدد قواعد استخدام الأجهزة ذات شاشات العرض.
- رضح الإجهاد المتكرر (RSI): يجب وضع اللوائح لحماية صحة المستخدمين، وتتضمن نصائح بأخذ فترات راحة منتظمة وأنشطة أخرى لتقليل المخاطر
- تقييم المخاطر: قد تتضمن متطلبات تقييم مخاطر محطات العمل لمراعاة الاحتياجات الفردية.
- حماية البيانات: نسخ بيانات شخص آخر دون إذنه أو معرفته مخالف للقانون وغير مناسب أخلاقيًا.
- GDPR: حل قانون حماية البيانات لعام 2018 محل قانون عام 1998 لتضمين اللائحة العامة لحماية البيانات، وللمؤسسات غير الممتثلة غرامات تصل إلى 20 مليون يورو.
- دوليًا: لا يوجد تشريع واحد لحماية المستخدمين، لكن الدول تسعى لروابط مشتركة؛ وفي عام 2013 اعتمد الاتحاد الأوروبي استراتيجية الأمن السيبراني.
- بحلول 2019: قوانين خصوصية البيانات في أكثر من 80 دولة، ومستوى الحماية يختلف عن مستوى اللائحة العامة لحماية البيانات.
- مبادئ اللائحة العامة لحماية البيانات التي تتألف من سبعة مبادئ:
- المشروعية القانونية، والعدل، والشفافية
- حدود الغرض
- تحجيم البيانات
- الدقة
- قيود التخزين
- النزاهة والسرية (الأمن)
- المسؤولية
- 2020: أعلنت الأمم المتحدة أن 107 دولة سنّت أو تعمل على سنّ قوانين لحماية البيانات والخصوصية.
- حقوق المستهلك (المملكة المتحدة): قانون 2018 يحدد كيف يحمي استخدام البيانات الرقمية كتنزيل الموسيقى أو الألعاب أو الفيديو، ويوضح استرداد الأموال وإعادة السلع.
- 14 يومًا: يحق للمستهلكين استرداد أموالهم بالكامل إذا قاموا بإبلاغ تاجر التجزئة خلال 14 يومًا برغبتهم في إلغاء عملية الشراء، وينطبق على الإنترنت والبريد والهاتف
- لا يلزم الرد: إذا علم العميل أن السلعة معيبة عند الشراء، أو أتلفها في أثناء إصلاحها، أو لم يعد يرغب فيها (إلا إذا اشتُريت دون رؤيتها).
- الرقمية: يحق استرداد ثمن الأقراص المضغوطة وأقراص DVD غير المغلفة وبرامج الحاسوب المعيبة، وحظر فرض رسوم إضافية على استخدام بطاقات الائتمان.
حماية البيانات
تيسير الوصول
تيسير الوصول وقواعد الممارسة
- إطار تيسير الوصول المفتوح: يحدد جميع جوانب التطوير من بنية الأنظمة عالية المستوى إلى ما يراه المستخدم النهائي، ليكون ما يُقدَّم في متناول الجميع.
- خطواته الست: تعريف إمكانية الوصول، وعناصر المخزون، وأدوات التطوير/التأليف، ودعم المنصة، والتطبيق نفسه، والتكنولوجيا المساعدة.
- الإرشادات المهنية وقواعد الممارسة: تؤثر القواعد والتشريعات الحكومية والأمور التشغيلية الداخلية مثل وقت العمل المرن في السياسة، وننظر في كيفية تنفيذ المؤسسات للإرشادات المهنية وقواعد الممارسة.
- الغرض: تهدف قواعد الممارسة إلى تنظيم تطوير الأنظمة وتصميمها وتنفيذها واستخدامها.
- الحماية: كما تهدف إلى حماية المستخدمين والعملاء وتقديم ضمانات بشأن حماية البيانات، وتوجيه واضح بشأن قيمها المستندة إلى الاعتبارات الأخلاقية والسلوكية.
- التنظيم الذاتي: يمكن لأي فرد الإبلاغ عن مخالفة للتحقيق فيها من قبل المنظمة نفسها بدلاً من هيئة مستقلة.
- المراقبة: تخضع التعهدات المبينة في قواعد الممارسة لآليات المراقبة والتنظيم رسميًا، ومن يخالف أي بند يُعامل وفق سياسات المؤسسة وقوانينها.
تأثير قواعد الممارسة في الأفراد والمؤسسات
- أمثلة: قسم أبقراط للعاملين في مهنة الطب، ومدونة الصحافة المسؤولة في باكستان، ومدونة الأخلاق والسلوك المهني في الإمارات العربية المتحدة.
- المميزات: ضمان اتساق استخدام نظام تكنولوجيا المعلومات، وتوفير مجموعة قواعد أساسية مشتركة لتجنب سوء الفهم، ويتحمل الأفراد مسؤولية تعرّف متطلباتها.
- القوانين: تُسنّ لحماية جميع الأفراد، ولا يمكن تبرير الجهل في نظر القانون.
- مراقبة الامتثال: تعيّن الشركات غالبًا شخصًا مسؤولًا عن متابعة التغييرات في التشريعات ووضع إجراءات يلزم الموظفين اتباعها.
- قانون المساواة لعام 2010: حل محل قانون مكافحة التمييز ضد الأشخاص ذوي الإعاقة لتعزيز المساواة بغض النظر عن الخصائص.
- الفئات الضعيفة: يوضح الخصائص التي تميزها، والمعروفين باسم أصحاب الخصائص المحمية.
- معايير ISO (IEC27000): لمساعدة المؤسسات على الحفاظ على أمن المعلومات، وتتضمن مجموعة (العائلة) لمتطلبات إدارة أمن المعلومات (ISMS) بنهج منهجي لإدارة البيانات.
- التقييم: تخضع المؤسسات لتقييمات صارمة للتحقق من امتثال أنظمتها للحصول على علامة الأيزو.
- مثال: في عام 2016 حصل مطار شانغي على اعتماد الأيزو لأمن المعلومات، وكانت Travelport أول مؤسسة سفر عالمية تحصل عليه.
- W3C: في عام 1994 أسس تيم بيرنرز لي رابطة الشبكة العالمية لبدء قواعد الممارسة الخاصة بتيسير الوصول الشامل إلى الإنترنت.
- إرشادات تيسير الوصول إلى محتوى الويب: توجيهات لإنشاء محتوى ويب يتجنب التمييز، بثلاث نصائح حول واجهة المستخدم والتصميم المرئي، وكتابة وتقديم المحتوى، والتشفير والترميز.
- التطور: تواصل السعي للقضاء على عدم إمكانية الوصول، بتعريف المصطلحات واحتياجات المستخدمين وتوفير الإرشادات والتصميم من أجل الإدماج، مثل تيسير الوصول إلى الهاتف المحمول.
- قانون المساواة 2010: لمزيد من المعلومات www.equalityhumanrights.com.
- WCAG: لمزيد من المعلومات http://www.w3.org.
إدارة تكنولوجيا المعلومات داخل المؤسسات
إدارة تكنولوجيا المعلومات: السياسات والعوامل
- في هذا الجزء الأخير: ستصبح على دراية بمفاهيم وتحديات إدارة البنية التحتية والبيانات والمعلومات والمستخدمين.
- سياسات الاستخدام المقبول: تعقيد السياسة أو طولها يُصعّب تنفيذها ويؤدي غالبًا إلى عدم جدواها أو تجاهلها.
- المراقبة: تتطلب كل سياسة مراقبة لتقييم الامتثال، كالقيود على الوصول إلى الملفات الحساسة أو مسؤولية التحقق من دقة البيانات.
- مثال: موظف يكرر ذكر بياناتك الشخصية أمامك بصوت عالٍ، ما يسمح للآخرين بسماعها، فربما لم يكن على دراية بعواقب ذلك أو أغفلت السياسة الحاجة إلى توفير الإرشاد والتوجيه
- أعضاء الأيزو: تخضع المؤسسات الأعضاء في ISO للرقابة على امتثالها للسياسات، ولا يُعرف أن السياسة فعالة إلا بعد اختبارها، فيقدم المستخدمون توصيات للتغييرات.
- السياسة الداخلية: غير المرتبطة مباشرة بسياسة الحكومة والقانون يمكن تحسينها بسهولة لتعمل بشكل أكثر فعالية.
- إدارة المستخدم: تعتمد المؤسسات على مصادر المساعدة الذاتية مثل الأسئلة الشائعة (FAQs)، المبنية على تحليل استفسارات العملاء وشكاواهم، فتوفر الوقت وتكلفة الدعم البشري.
- مخططات تدفق الحوادث: توضح الإجراء كسلسلة مراحل أو خطوات، وهي أسهل في المتابعة، وإتاحتها للعملاء تيسر الوصول والفهم.
- وسائل التواصل الاجتماعي: دورها قيّم لكن يجب تنظيمها بسياسة أو بروتوكول لمنع المشاركة غير اللائقة أو الكشف عن المعلومات وتوحيد الرسائل التسويقية.
- إدارة الأصول: تسجيل كل عنصر تكون المنظمة مسؤولة عنه، مثل المباني والمعدات والملكية المالية والملكية الفكرية، ثم أنظمة لإدارتها: الإبلاغ عن المشكلات وجداول الصيانة وسجلاتها ونشر البرامج محليًا وعن بُعد.
- إدارة الحوادث: تشمل إجراءات النسخ الاحتياطي والاسترداد، بمناهج قياسية لتنفيذ الجميع الإجراء بالطريقة نفسها.
- المعلومات: تحتاج إدارتها وإيصالها إلى الجمهور والسلطات إلى إرشادات وضوابط، وتوحيد المعلومات المكتوبة (أسلوب الشركة) مهم لتنسيق سهل الوصول وآمن.
محتويات السياسات لإدارة البنية الأساسية لتكنولوجيا المعلومات والبيانات والمعلومات والمستخدمين
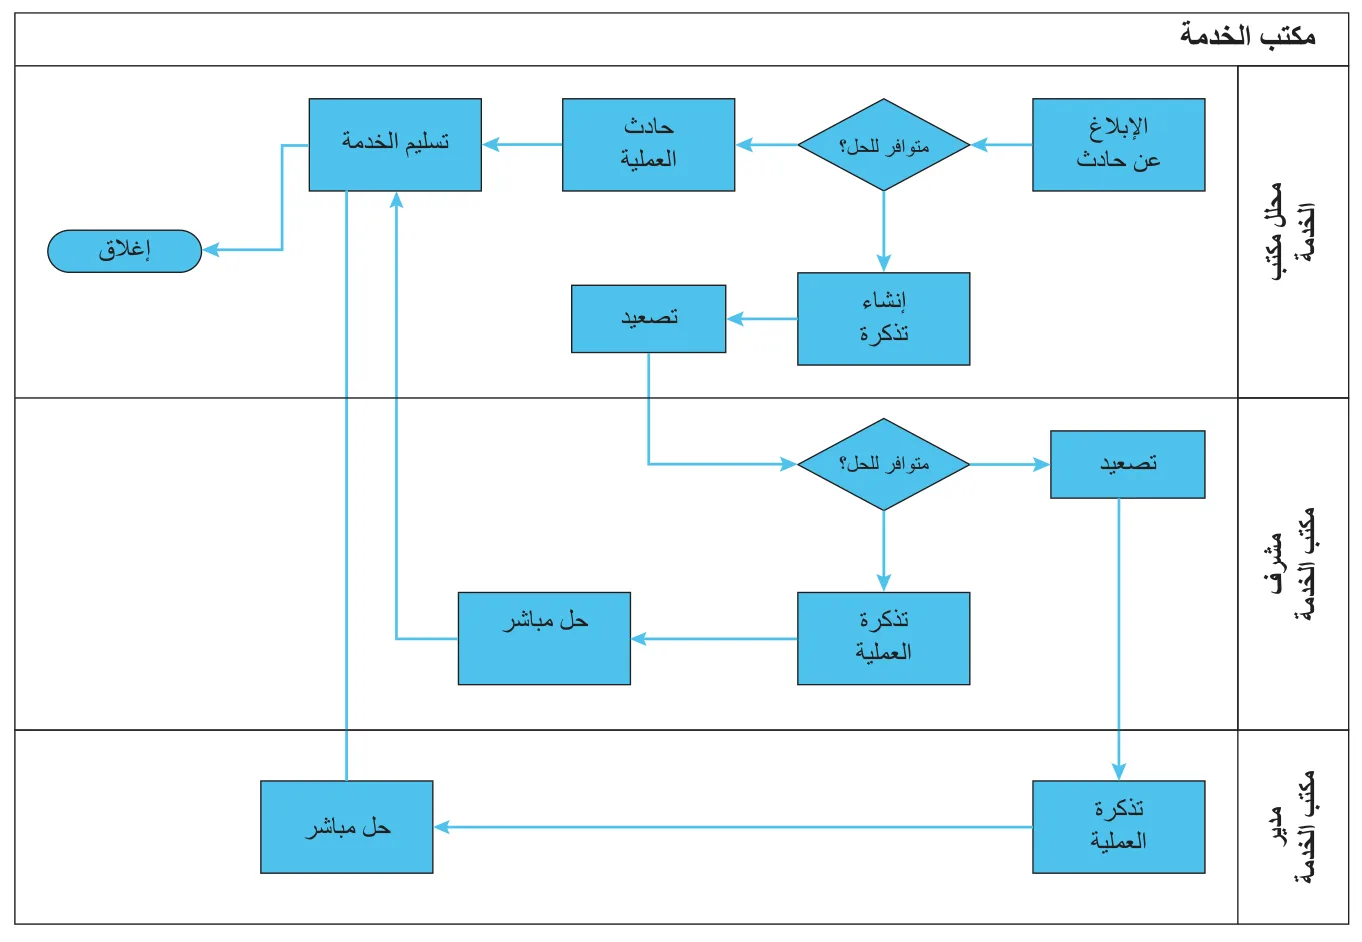
- مقاييس الأداء: الأرقام والبيانات التي توضح عمل المؤسسة وقدراتها وجودتها، وأفضل طريقة لعرض المعلومات المعالجة تنسيق مرئي مناسب.
عوامل يجب مراعاتها عند استخدام المؤسسات للأنظمة الداخلية والخارجية
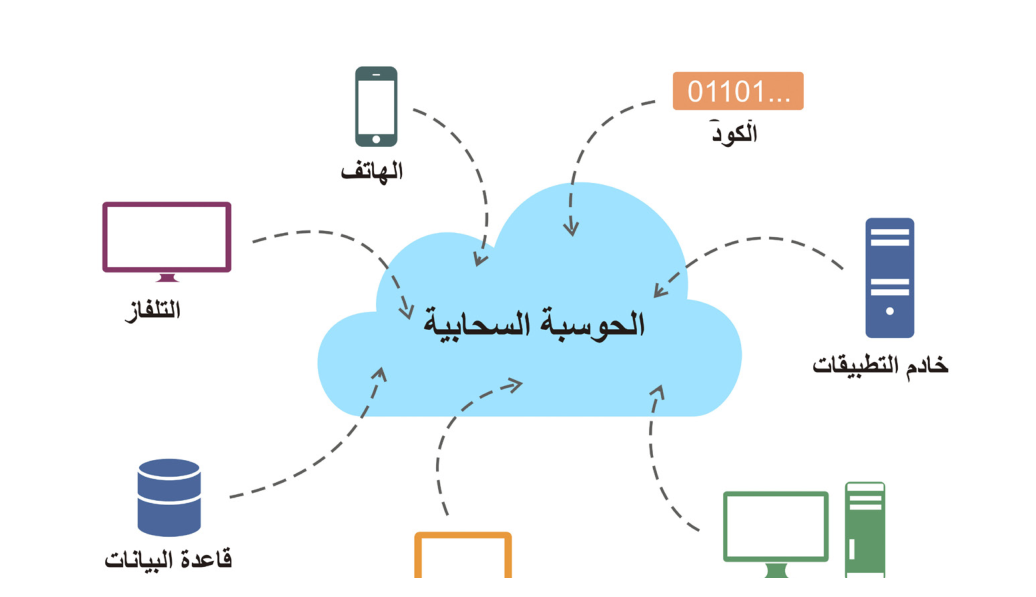
- العوامل عند استخدام أنظمة داخلية وخارجية:
- اتفاقيات مستوى الخدمة (SLAs): عقود وإجراءات مفصلة لضمان الامتثال، تُستخدم داخليًا بين الأقسام وخارجيًا مع الموردين.
- متطلبات الأجهزة والبرامج: ضمان الاتساق والتوحيد في قدرات الأنظمة وإصدارات البرامج.
- التكاليف: التحكم في رسوم التأجير والدعم الفني الخارجي ومخصصات الميزانية للاستثمار والصيانة والإصلاحات.
- الإتاحة: يجب اتخاذ الترتيبات اللازمة عند تعطل الأنظمة لضمان الحد الأدنى من توقف الممارسات التنظيمية، وتوفير الدعم الخارجي وطرق إخطار العملاء
- قابلية التوسع: مع نمو المؤسسة تنظر في قدرة أنظمتها على التعامل مع زيادات المعلومات وحركة المرور، كأمازون في ذروة الشراء مثل الأعياد الدينية والبلاك فرايدي، وتحديات Facebook.
- الملكية القانونية للبيانات والولاية القضائية: قواعد تختلف عالميًا، وفي عام 2010 حُدّدت الولاية القضائية بمكان وجود الخادم، وفي أكتوبر 2019 حكمت محكمة العدل في قضية جوجل ضد CNIL.
- الخوادم الافتراضية: مع تخزين مزيد من البيانات فيها، يظل القانون قيد التحدي، وتدرك المؤسسات أهمية تخزين البيانات داخل سحابة في نطاق ولايتها المحلية.
- تعدد الولايات القضائية: قد تنشأ مشكلات، منها مشاركة المعلومات مع دولة خارج اتفاقية معالجة البيانات بموجب GDPR، وخروقات أمنية بسبب القواعد المتضاربة.
- مناطق دون قوانين مناسبة: كثير من الدول تفتقر إليها، وقد صاغت العراق وباكستان والأردن وتايلاند تشريعات مؤخرًا (2019)، ووضعت آسيا والمحيط الهادئ معيارًا موحدًا APEC.
- الخطر: قد تُباع بيانات المؤسسة أو الفرد لأطراف خارجية وتُستخدم في الاحتيال، وتُخترق الأسرار التجارية والمعلومات العسكرية، ويحصل الإرهابيون على معلومات لاستهداف الأحداث الكبرى.
تمرين تقييمي 1.3
تمارين تقييمية: سيرينا وهيئة الصحة الكندية
- سيرينا: صاحبة شركة هندسية صغيرة تنتج منتجات فولاذية وفقًا لمواصفات العملاء، بعضها منحوتات فريدة، وقلقة بشأن سجلات عملائها وحقوق التصميم والنشر.
- الوضع: تعمل على جهاز حاسوب واحد، وتريد توظيف فردين على الأقل: للرسم الفني ولإدارة معلومات العملاء والمحاسبة.
- المطلوب منك أن تقوم بالآتي:
- وصف التهديدات الداخلية والخارجية للبيانات
- تحليل تأثير هذه التهديدات والتخفيف منها على شركتها
- وصف الإجراءات التي يجب تنفيذها للسماح لها بحماية البيانات والمعلومات، وتحليل كيفية تأثير الإجراءات المقترحة
- تقييم أسباب قراراتك ومناقشة الخيارات التي تناسب خطة العمل قصيرة الأجل
- شرح كيف ستمنحها راحة البال وتلبي المتطلبات التشريعية
- حساب تكاليف البرامج والأجهزة وتحليل خيارين على الأقل
- اكتب تقييمًا لنتائجك وقدم توصيات إليها للنظر فيها
- التخطيط: أحدد أولويات المهام، وأحدد الموارد، وأحتفظ بقائمة بمصادري، وأسمح ببعض الوقت الاحتياطي.
- التنفيذ: أنظّم جدولي، وأتحقق من حساباتي، وأضع احتياجات العملاء أولًا، وأوفر بدائل للغة التقنية.
- تطبيق النظرية: ما استراتيجيات العمل الآمن عبر الإنترنت التي تعلمتها ويمكنك التوصية بها في مكان عملك أو دراستك؟
التنفيذ
تمرين تقييمي 1.4
- هيئة الصحة الكندية (CHC): تتطلع إلى تحسين نظام جمع البيانات في الرعاية الصحية بنهج موحد، والتغلب على تحديات جمع بيانات عرق المرضى ولغتهم واحتياجات التواصل.
- الجهات: المستشفيات، ومراكز الصحة المجتمعية، وعيادات الأطباء، وبرامج الصحة، والوكالات الحكومية أو الفيدرالية.
- الفرص والتحديات: فريدة لكل نوع من المؤسسات أو مشتركة، مثل طرح الأسئلة على المرضى، وتدريب الموظفين على الحصول على المعلومات بطريقة محترمة، ومعالجة إزعاج موظفي التسجيل.
- المطلوب: تقرير يصف الإجراءات لحماية البيانات، ونصيحة لتنفيذها بطرق قانونية وأخلاقية، وتوصيات مسوغة بالنتائج.
- التخطيط: ما الذي أحتاج إلى معرفته؟ ما الإطار الزمني الخاص بي؟ كيف سيتم تنظيم التقرير؟
- التنفيذ: أعرف كيفية تحديد جوانب الضعف لدي وكيفية تحسينها، وأفهم ما يُطلب مني، ويمكنني التحقق من استيفاء جميع المعايير
التنفيذ
طالب
طالب: من القلق إلى التعليم العالي
- الانضمام: في أثناء دراستي لبرنامج BTEC بدأت أدرك أنه "يمكنني تحقيق ذلك!"، وانضممت إلى الدورة لأنني لم أكن أعرف ماذا أفعل وأحب أجهزة الحاسوب
- القرار: بعد الحصول على نصائح مهنية من أستاذي وخدمات الطلاب وجدت دورة جامعية أحببتها وقدمت طلبًا، وسأكون أول شخص في عائلتي يرتاد الجامعة
- التركيز: أدركت أنني بحاجة إلى أن أكون محددًا في ما أريد وأن أحدد جوانب القوة لدي، واستمتعت بتعلم فلسفة التصميم
- البحث: كان لا يفكر مليًا في المعلومات التي يجدها، والآن يعرف طرقًا للتحقق من دقتها قبل الاعتماد عليها.
- التحقق من مستوى مهاراتك: ضع قائمة بمهاراتك وكيف تساعدك في التعليم العالي، وقسمها إلى أربعة أقسام: التوظيف والإبداع والدراسة والاجتماعية.
- التقييم: قيّم كل مهارة، واطلب من شخص يعرف مهاراتك التحقق من قائمتك، وابحث في دورات التعليم العالي واقرأ مناهجها.
- الزيارات والمقابلات: رتب لزيارة بعض الجامعات، وفكر في التحضير لأي زيارات ومقابلات محتملة بإعداد سيرة ذاتية محدثة وقائمة بالأسئلة وقائمة لمصادرك

