
شرح الموضوع
نظرًا لزيادة اعتمادنا على الإنترنت والأنظمة الحاسوبية في العديد من جوانب حياتنا، فقد أصبحت هذه الأنظمة هدفًا لمجرمي العصر، كما إنها صارت عرضة للاضطراب بسبب انقطاع التيار الكهربائي والحوادث والكوارث…
تعرّف الوحدة
- فهم تهديدات الأمن السيبراني وثغرات النظام وأساليب الحماية الأمنية.
ستتعلم في هذه الوحدة
التهديدات الداخلية: من داخل المؤسسة
جميع أجهزة الحاسوب، بما فيها الأجهزة الرقمية مثل: الهواتف وأجهزة الحاسوب المحمولة والأجهزة اللوحية مُعرضة لمجموعة واسعة من تهديدات الأمن السيبراني والتهديدات الجديدة الناشئة بصفة دائمة.
تهديدات الأمن السيبراني
- مصدر التهديد: يمكن أن تأتي التهديدات الأمنية من داخل المؤسسة (داخلية) أو من خارجها (خارجية).
- التهديدات الداخلية: تشمل عادة موظفي المؤسسة الذين يتسببون في خرق أمني.
- الانتقام: قد يتلف الموظفون غير الراضين البيانات أو المعدات المادية، مثل موظف مفصول يحذف معلومات مهمة.
- الوصول غير المصرح به: قد يحصل الموظفون على بيانات لا ينبغي لهم الوصول إليها مثل كشوف المرتبات، لتحقيق مكاسب شخصية كبيع معلومات سرية لمنافسي المؤسسة.
- الضعف الأمني: قد تجعل الإجراءات الضعيفة المعدات عرضة للضياع أو السرقة.
- التدريب غير الكافي: قد يحذف الموظف البيانات المهمة عن طريق الخطأ، أو يفصح عن معلومات سرية، كإرسال رسالة إلكترونية مرفق بها معلومات التسعير.
- المواقع والمرفقات: قد يعرّض الموظفون الشركة لتهديدات خارجية بزيارة مواقع إلكترونية غير موثوقة أو فتح مرفقات من مصادر غير موثوقة.
- الزوار: يجب التحقق من أن لديهم سببًا مشروعًا لوجودهم وعدم تركهم بمفردهم، وترتيب الشاشات بحيث لا يرى ما يُعرض عليها سوى المعنيين.
- قوى لا يمكن السيطرة عليها: الحرائق والفيضانات والزلازل والكوارث الطبيعية الأخرى أو النشاط السياسي.
المصطلحات الرئيسة
البرامج الخبيثة (أو الضارة)
- برامج التجسس: تجمع المعلومات (غالبًا عن عاداتك في تصفح الإنترنت) دون موافقة المستخدم لاستهدافه بالإعلانات.
- مسجل نقرات المفاتيح (keylogger): يسجل ما يكتبه المستخدم ويمرره إلى المجرمين لجمع أسماء المستخدمين وكلمات المرور.
- البرامج الدعائية: تعرض إعلانات منبثقة، وقد تجمع بيانات عن عادات التصفح، وعادةً لا تضر الحاسوب لكنها مزعجة.
- برامج الفدية: ضارة جدًا، تصيب الحاسوب عبر مرفق بريد إلكتروني فتقفل ملفات المستخدم بتشفيرها، ثم يُطلب منه فدية لتزويده بمفتاح فك التشفير.
- الفيروسات: تنتشر عبر أنظمة الحاسوب والشبكات، وتتسلل بمرفقات البريد أو المواقع المصابة، ثم تكرر نفسها عبر الحواسيب الأخرى.
- الفيروس المتنقل: ينسخ نفسه عبر العديد من أجهزة الحاسوب، عادةً على شبكة.
- فيروس الجذر: يختبئ في حاسوب المستخدم ويسمح للمتسللين بالوصول إليه من بعد.
- فيروس حصان طروادة: برنامج يبدو شرعيًا وغير ضار، لكنه يخفي برنامجًا ضارًا.
المصطلحات الرئيسة
التهديدات الخارجية: البرامج الضارة
برامج الفدية الضارة
- CryptoLocker: برنامج فدية نشط من سبتمبر 2013 حتى أبريل 2014، انتشر بمرفقات البريد الإلكتروني واستهدف أجهزة Microsoft Windows، وشفّر الملفات وطالب بفدية بعملة البيتكوين.
- الإصابات: نحو 250,000 جهاز حاسوب مكتبي.
- Wannacry (2017): استخدم ثغرة في Microsoft Windows تم تصحيحها؛ أُصيب من لم يطبقوا التصحيح أو استخدموا إصدارات غير مدعومة مثل Windows XP.
- هيئة الخدمات الصحية الوطنية (NHS): أُصيب ما يصل إلى 70,000 جهاز حاسوب والأجهزة المرتبطة بها، وتُتبع مصدر البرنامج إلى كوريا الشمالية.
اختبر معلوماتك
ما رأيك في تأثير مثل هذه العدوى في شبكات الحاسوب التي تستخدمها الخدمات الصحية الوطنية؟
القرصنة
- القرصنة: العملية التي يحاول فيها المتسلل الوصول إلى نظام حاسوبي شبكي لأسباب مختلفة.
- الدوافع: المغامرة فقط، أو سرقة البيانات أو تدميرها، وتُنفذها الحكومات أو الشركات أيضًا.
- لأسباب تجارية: محاولة سرقة بيانات تمنح المنافس ميزة، كتفاصيل المنتج الجديد أو التسعير أو معلومات العملاء.
- الحكومات: قد تجمع معلومات سرية من دول أخرى، مثل الأسرار العسكرية أو السياسية.
- التخريب: البرامج الضارة أو المخترقة تسعى بنشاط إلى تعطيل الأنظمة حتى لا تتمكن من العمل على النحو المنشود.
- من ينفذه: الأفراد للانتقام أو الابتزاز، والمؤسسات التجارية للحصول على ميزة تنافسية، والحكومات في حروب إلكترونية، ولأغراض إرهابية.
هجوم قطع الخدمة (DoS)
- هجوم قطع الخدمة (DoS): يهدف إلى تخريب موقع المؤسسة بإغراق خادم الويب بعدد كبير من الطلبات حتى لا يستجيب للطلبات الحقيقية.
- النسخة الشائعة: تستخدم أعدادًا كبيرة من أجهزة الحاسوب المصابة ببرامج ضارة (شبكة الروبوتات)، وتُسمى هجوم قطع الخدمة الموزع (DDoS).
- لماذا خطير: استخدام أجهزة كثيرة يصعّب على الخادم التمييز بين حركة المرور المشروعة والضارة، وتعتمد مؤسسات مثل Amazon على مواقعها.
اختبر معلوماتك
ماذا يمكن أن يكون الدافع لهجوم قطع الخدمة؟
المصطلحات الرئيسة
القرصنة والتخريب وقطع الخدمة
التصيد الاحتيالي
التصيد الاحتيالي والهندسة الاجتماعية
- التصيد الاحتيالي: تهديد للهندسة الاجتماعية، شائع ويستهدف غالبًا مستخدمي الخدمات المصرفية عبر الإنترنت.
- الصفحة المزيفة: يُعد المجرمون صفحة ويب تشبه صفحة تسجيل الدخول لبنك شرعي.
- الرسالة: يرسلون رسالة بريد إلكتروني إلى أعداد كبيرة من الأشخاص تطلب منهم تسجيل الدخول باستخدام الرابط المقدم.
- النتيجة: ينقل الرابط المستلم إلى الصفحة المزيفة، فيُدخل معلوماته ويجمعها المجرمون ثم يستخدمونها للوصول إلى الموقع الحقيقي وربما سرقة الأموال.
- اليوم: انخفض هذا التصيد في السنوات الأخيرة بسبب الوعي بالتهديد وأساليب البنوك.
- تهديدات الهندسة الاجتماعية: تتضمن محاولة مهاجم خارجي خداع موظف داخلي للإفصاح عن معلومات الشركة التي يجب أن تظل آمنة وسرية.
- مثال: مهاجم يتصل بالشركة مدعيًا أنه من دعم تكنولوجيا المعلومات ويطلب اسم المستخدم وكلمة المرور.
- لماذا ينجح: يعتمد على الافتراض الطبيعي لدى الناس بأن الآخرين يقولون الحقيقة.
اختبر معلوماتك
إذا اكتشفت أنه كان هجوم تصيد احتيالي، فكيف عرفت ذلك؟
تأثير التهديدات
تأثير التهديدات: ما الذي تخسره المؤسسة؟
- الخسارة: مصدر التهديد الذي ينجح في الوصول غير المصرح به يسبب خسارة للمؤسسة بشكل أو بآخر.
- الخسارة التشغيلية: من المحتمل جدًا أن تحدث أعطال، ما سيتسبب في عدم إتاحة الأنظمة لبعض الوقت أو على الأقل يضعف من أدائها.
- كارثة كبيرة: يمكن أن تؤدي كارثة كبيرة مثل الحريق أو الفيضان إلى تدمير أنظمة الحاسوب، فيكون لتعطيلها تأثير كبير على إدارة العمليات.
- أمثلة: ستعاني شركة التصنيع التي تعتمد على أنظمة التصنيع المحوسبة من خسارة في الإنتاج التصنيعي.
- قطع الخدمة: سيعاني الموقع الذي يتعرض لهجوم حجب الخدمة (DoS) نقصًا في توافر الخدمة.
- المتسللون: الموقع الذي يتعرض لهجوم المتسللين قد يعاني فقدان بيانات الخدمة المهمة.
- الخسارة المالية: عدم تنفيذ العمليات يعني عدم تقاضي رسوم من العملاء.
- تكاليف: توظيف خبراء الأمن السيبراني واستبدال المعدات المسروقة أو التالفة، وتعويضات للعملاء، وغرامات كبيرة عند فقدان البيانات الشخصية.
- خسارة السمعة: يحتمل أن تخسر المؤسسة سمعتها إذا لم تتمكن من حماية معلومات الخدمة أو الموظف أو العميل، وقد يدفع هذا الناس إلى رفض التعامل مع تلك الشركة.
- خسارة الملكية الفكرية: تصميمات المنتجات الجديدة، أو الأسعار السرية، أو بيانات العملاء، أو الأسرار التجارية.
- مستويات التأثير: مباشر كسرقة أموال الحساب البنكي، أو غير مباشر كخسارة الإنتاجية أثناء حل المشكلات.
- عبر الزمن: الأمن السيبراني يتغير باستمرار والتهديدات تتفاوت، فتواكب مؤسسات الأمن السيبراني أحدث التهديدات وتقدم تحديثات منتظمة.
تهديدات الأمن السيبراني عبر الزمن
ماذا سيحدث في حالة تدمير جميع البيانات الموجودة على الحاسوب الذي تستخدمه في المنزل أو في المدرسة؟
المصطلحات الرئيسة
ثغرات النظام
- الثغرات: يمكن للمتسللين والبرامج الضارة استغلالها لخرق الإجراءات الأمنية، وتختلف بحسب نوع الحاسوب أو النظام.
- ثغرات الشبكة: مصادر التهديد الخارجية تحاول الوصول عبر اتصاله الخارجي بالإنترنت، وتحميه عادةً جدار الحماية.
- أجهزة USB: شريحة ذاكرة مصابة قد تُدخل برامج ضارة كالفيروسات المتنقلة وتنتشر في الشبكة.
أذونات الملفات والمجلدات
- أذونات الملفات والمجلدات: تقيد الوصول إلى الملفات، ويمكن منح مجموعات من المستخدمين مستويات مختلفة (القراءة فقط، القراءة والكتابة) أو عدم الوصول.
- الإعداد: قد يكون معقدًا ومحبطًا للمستخدمين الذين لا يمتلكون إذن الوصول إلى مجلد أو ملف يحتاجونه.
- الامتيازات: يتحكم مدير الشبكة بما يمكن للمستخدمين فعله؛ يجب تقييد ما يشكل خطرًا، كالوصول إلى موجه الأوامر أو تثبيت البرنامج.
- سياسة كلمات المرور: يعيّنها مدير النظام: الطول، وعدد مرات التغيير، ودرجة التعقيد؛ وإن لم تكن قوية فقد يكون النظام عرضة للهجوم.
ثغرات البرامج
ثغرات البرامج: الحقن ويوم الصفر
- البرامج المرخصة والمحدثة: في خطر منخفض، أما غير المرخصة أو غير القانونية فتشكل خطرًا أمنيًا جسيمًا.
- مصادر غير موثوقة: قد يحاول المجرمون إغراء المستخدمين لتنزيل نسخة مجانية من تطبيق باهظ التكلفة، وهي في الواقع تحتوي على برامج ضارة.
- حقن SQL: طريقة شائعة لمهاجمة مواقع التجارة الإلكترونية التي فيها خادم ويب يشغل تطبيقات قواعد البيانات.
- كيف يحدث: ثغرة حقن SQL هي إدخال المهاجم أمر SQL في مربع البحث على الموقع، فقد تعرض قاعدة البيانات معلومات سرية مثل تفاصيل بطاقات ائتمان العملاء.
- الإسقاط: يمكن لأوامر SQL أن تسقط جداول من قاعدة بيانات الموقع الخلفية فيتعطل البحث.
- XSS: هجوم البرمجة النصية عبر المواقع، يحقن فيه المخترق نصًا برمجيًا من جهة العميل في موقع إلكتروني، عادةً عبر نموذج HTML.
- يوم الصفر: فارق زمني بين اكتشاف الثغرة وإصدار المطور التحديث الذي يصلحها، فيتيح للمتسلل فرصة الاستغلال حيث لا تتوفر حماية بعد.
المصطلحات الرئيسة
ثغرات النظام: الشبكة والتنظيم
دراسة حالة
اختبر معلوماتك
كيف يمكن استخدام حقن لغة SQL للحصول على معلومات مثل أرقام بطاقات الائتمان من موقع إلكتروني؟
ثغرات نظام التشغيل
ثغرات نظام التشغيل والأجهزة والمستخدمين
- نظام التشغيل: ثغراته تُعالج بالتحديثات؛ تحديثات الأمان في Windows مفعلة افتراضيًا، لكن يمكن إيقافها عن قصد أو خطأ.
- نسخة غير مدعومة: نظام Windows XP لم تعد تصله تحديثات الأمان من Microsoft، فلا يحصل على الحماية عند اكتشاف ثغرة جديدة.
- الأجهزة المحمولة: تسمح للموظفين بالعمل بمرونة، لكن سيطرة الشركة عليها محدودة جدًا، وتعتمد على تحديثات الصانع الأصلي (OEM) والمستخدم مسؤول عن تطبيقها.
- الثغرات المادية: الأنظمة عرضة للسرقة أو الفقدان، خاصة الأجهزة المحمولة وأجهزة USB وشرائح الذاكرة.
- عمليات المستخدمين: يمثل المستخدمون ثغرة رئيسة، فيمكن تسريب بيانات تسجيل الدخول عن قصد أو خطأ، كعرضها على ملصق على الشاشة.
- المشاركة: ولا يخفى أن مشاركة بيانات تسجيل الدخول ليست آمنة.
ثغرات التقنيات الجديدة
التقنيات الجديدة: السحابة وإنترنت الأشياء
- التقنيات الجديدة: توفر فرصًا جديدة لمجرمي الإنترنت.
- الحوسبة السحابية: تُخزّن الملفات وتُنفّذ العمليات خارج المؤسسة بواسطة مزود خدمة خارجي، فالمسؤولية عن أمان النظام تقع على عاتقه.
- الاختيار: من المهم أن تختار المنظمة مزودًا يمكن الوثوق به للحفاظ على أمان بياناتها.
- إنترنت الأشياء: توفر مزايا للمنازل والمكاتب، كالكاميرات المتصلة بالإنترنت لمراقبتها عن بُعد.
- الخطر: إن اخترقها المجرمون عرفوا متى يكون المنزل أو المكتب خاليًا، وقد يعطلون أنظمة الإنذار.
المصطلحات الرئيسة
نواقل الهجوم
- نواقل الهجوم: الطرق التي يمكن للمتسلل من خلالها الوصول إلى نظام لاستغلال ثغرة فيه، عادةً عبر اتصال شبكي.
- الشبكة اللاسلكية: Wi-Fi أو Bluetooth طريقة واضحة للوصول بسبب طبيعتها البثية.
- السلكي: الوصول عبر الإنترنت السلكي أصعب، والوصول عبر الشبكة المحلية (LAN) يتطلب مهاجمًا داخليًا.
حماية البيانات
القوانين والتشريعات
- حماية البيانات: أرست بلدان كثيرة قوانين تحمي البيانات المتعلقة بالأفراد الأحياء على أنظمة الحاسوب.
- في أوروبا: اللائحة العامة لحماية البيانات (GDPR) تنطبق على جميع الدول الأعضاء في الاتحاد الأوروبي، وفيها ستة مبادئ رئيسة للبيانات الشخصية.
- المبادئ: تُعالج بشكل قانوني، وتُجمع لأغراض محددة فقط، وتكون ذات صلة وتقتصر على الضروري، وتُحفظ للمدة الضرورية فقط، وتُحافظ على أمانها.
- حقوق الأفراد: أن يُبلَّغوا بجمع بياناتهم، والوصول إلى البيانات المخزنة عنهم عند الطلب، ومحوها.
- الاعتراض: الحق في الاعتراض على استخدام بياناتهم لأغراض معينة، مثل رسائل البريد الإلكتروني الترويجية.
- إساءة استخدام الحاسوب: تشريع يجعل الاختراق ونشر الفيروسات والإجراءات ذات الصلة غير قانونية، وفي المملكة المتحدة قانون عام 1990.
- المحظور: الوصول غير المصرح به إلى بيانات الحاسوب أو بقصد ارتكاب جرائم أخرى، وتعديل غير مصرح به لبيانات الحاسوب.
- أعمال غير مصرح بها: بقصد تعطيل نظام الحاسوب أو إحداث أضرار جسيمة، وصنع أو توريد أو الحصول على أدوات لاستخدامها في جرائم إساءة استخدام الحاسوب.
- تشريعات الاتصالات: في المملكة المتحدة يسمح القانون لأصحاب العمل باعتراض الاتصالات المرسلة عبر شبكاتهم الخاصة، ويجب أن يعرف الموظفون ذلك، وغالبًا في عقد عملهم.
- مكافحة الاحتيال: الاحتيال أن يحاول شخص عمدًا تحقيق فوائد مالية أو غيرها بوسائل غير قانونية، كالحصول على قرض بنكي باسم شخص آخر.
- الصحة والسلامة: تفرض معظم الدول تشريعات لحماية أصحاب العمل والموظفين في مكان العمل.
دراسة حالة
تدابير الأمان المادي
الأمان المادي: الموقع والتخزين
- الهدف: تدابير الأمان المادي تساعد على منع السرقة والحفاظ على أمان البيانات.
- غرف الخوادم: تبقى مقفلة ويُتحكم في الوصول إليها، مثل نظام بطاقات المفتاح الذي يسجل وقت واسم من يدخل.
- الأكبال: عرضة للتنصت، وتُحفظ مع المعدات الشبكية في خزائن مقفلة.
- القياسات الحيوية: بصمات الأصابع أو مسح قزحية العين بدلاً من المفاتيح أو البطاقات.
- الدوائر التلفزيونية المغلقة (CCTV): تراقب مساحات واسعة ويمكن تسجيل اللقطات دليلاً.
- أفراد الأمن: يفتشون الزوار ويقومون بدوريات في الموقع.
- أجهزة الإنذار: تكتشف دخول غير المصرح لهم، وتُركّب على الأبواب والنوافذ أو بأجهزة استشعار للحركة.
- تخزين البيانات: النسخ الاحتياطي المنتظم يشغله نظام التشغيل تلقائيًا، وبعض المؤسسات تخزن محرك الأقراص خارج الموقع للحماية من الحرائق أو الفيضانات.
- النسخ السحابي: تُنسخ الملفات عبر الإنترنت إلى موقع بعيد، وتنتقل مسؤولية أمان البيانات إلى طرف ثالث (مزود الخدمة).
تدابير أمان البرامج والأجهزة
مكافحة الفيروسات وجدران الحماية
- الحاجة: لتعدد طرق الهجمات يتطلب الأمر تدابير متنوعة في البرمجيات والأجهزة.
- توقيعات الفيروسات: لكل ملف فيروسي معروف نمط يمكن تمييزه من خلاله، ويفحص برنامج مكافحة الفيروسات كل ملف ويقارنه بتوقيعات الفيروسات لديه، وهي قائمة يجب تحديثها باستمرار.
- الموجهات: تبحث في الملفات عن أنواع الأوامر التي لا توجد في التطبيقات غير الضارة، لتكشف ما لا تعرفه التوقيعات.
- التهديدات المحددة: قد يحذف البرنامج الملف أو يضعه في مجلد "العزل" الذي يحد من تصرفاته، وقد تتطلب الإصابات الصعبة الوضع الآمن أو قرص إنقاذ.
- جدران الحماية: تحلل البيانات الواردة والصادرة بين شبكة LAN والإنترنت لحظر المشبوه، وفي المؤسسات تكون عادةً جهازًا ماديًا واحدًا.
- تصفية الحزم وفحصها: يُسمح بمرور الحزم أو تُحظر بقواعد تشمل عنوان بروتوكول الإنترنت (IP) المصدر والوجهة أو المنفذ أو البروتوكول.
- الوعي بطبقة التطبيقات: تطبق القواعد لكل تطبيق وترفض الاتصالات المخالفة.
- قواعد الدخول والخروج: تُوضع للتحكم في كيفية عمل تصفية الحزم والتطبيقات؛ يمكن لمدير الشبكة تعديل القواعد وإضافة قواعد جديدة للبيانات الصادرة والواردة.
- ترجمة عنوان الشبكة (NAT): تخفي عناوين IP الحقيقية للأجهزة المحلية وتربطها بعناوين IP العامة الخارجية.
المصطلحات الرئيسة
مصادقة المستخدم
مصادقة المستخدم
- الهدف: ضمان أن المستخدمين الشرعيين يسجلون الدخول ويصلون إلى الملفات والتطبيقات الصحيحة دون إزعاج مفرط.
- اسم المستخدم وكلمة المرور: الطريقة القياسية، فيعرّف الاسم النظام بالمستخدم وتحمي كلمة المرور الحساب.
- كلمات المرور القوية: البسيطة الأبجدية فقط عرضة لهجمات القاموس، والقصيرة (أقل من 8 رموز) ضعيفة؛ والقوية طويلة ومزيج من الأحرف والأرقام والرموز.
- التغيير: يُنصح بتغييرها كل بضعة أشهر، لكنه قد يزعج المستخدمين.
- كلمات المرور الرسومية: بديل قوي للنصية، وجيدة على الأجهزة التي تعمل باللمس.
- المصادقة البيومترية: سمات جسدية فريدة كبصمات الأصابع أو مسح القزحية أو الشبكية أو التعرّف على الوجه والصوت.
- فائدتها وحدها: لا يحتاج المستخدم إلى تذكر شيء، لكن لا يمكن تغيير البيانات البيومترية مثل كلمة المرور إن سُرقت.
- التحقق بخطوتين (2FA): كلمة المرور وطريقة ثانية كالقياسات الحيوية أو زر أمان، وتوفر طبقة إضافية من الأمان.
- رموز الأمان: أجهزة صغيرة توفر الخطوة الثانية وتولّد شفرة تُستخدم لمرة واحدة، تتصل عبر USB أو بتقنية الاتصال قريب المدى (NFC).
- المصادقة القائمة على المعرفة: إجابة عن سؤال أُعدّ مسبقًا، مثل "ما اسم المدينة التي ولدت فيها؟"
- كيربيروس: بروتوكول المصادقة القياسي على نظام ويندوز يضمن عدم إرسال كلمات المرور عبر الشبكة دون تشفيرها، وتُخزن الحسابات في أكتيف ديركتوري (AD) الذي يعمل كمركز توزيع لمفاتيح كيربيروس (KDC).
- المصادقة المستندة إلى الشهادات: للمواقع التي تحتاج اتصالات آمنة وموثوقة، وتستخدم شهادة رقمية ضمن بروتوكول HTTPS الذي يشفر البيانات المرسلة.
مناقشة
ما مزايا وعيوب استخدام المصادقة البيومترية للوصول إلى أحد المواقع الإلكترونية؟
عناصر التحكم في الوصول
عناصر التحكم في الوصول والحوسبة الموثوقة
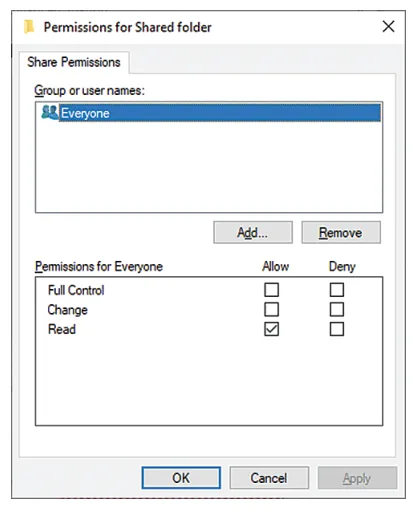
- ضوابط الوصول: توفرها أنظمة تشغيل الشبكات مثل مايكروسوفت ويندوز ولينكس، وتنظم من لديه الوصول إلى الملفات والمجلدات ونوعه: تحكم كامل أو كتابة فقط أو قراءة فقط.
- أذونات Windows: تختلف قليلاً بين الملفات المحلية والخوادم (أذونات ملفات NTFS) والمجلدات المشتركة عبر الشبكة (أذونات المجلدات المشتركة).
- كما طُبع (خطأ مطبعي في الكتاب): أذونات ملفات لينكس تتضمن 8 مستويات تتراوح من 0 (عدم الوصول) إلى 8 (إذن القراءة/الكتابة والتنفيذ)، وهذا غير متسق.
- مثال: لمجلد "مجلد مشترك" لدى جميع المستخدمين إذن القراءة فقط، فلا يمكنهم تغيير أي ملفات فيه.
الحوسبة الموثوقة
- الحوسبة الموثوقة: مصطلح عام لمحاولات حل المشكلات الأمنية بتطوير الأجهزة والبرامج المرتبطة بها.
- وحدة الأنظمة الأساسية الموثوقة (TPM): شريحة تُضمَّن في جهاز مثل اللوحة الأم للحاسوب وتُستخدم لدعم تشفير القرص بالكامل.
المصطلحات الرئيسة
الغرض من التشفير واستخداماته
التشفير: لماذا وكيف؟
- الغرض: إخفاء البيانات حتى يتمكن المستخدم أو المستلم المقصود فقط من قراءتها.
- المفتاح: معظم تقنيات التشفير تعتمد على مفتاح، رقم ثنائي، لتشفير البيانات وفك تشفيرها.
- تخزين كلمات المرور: يجب دومًا تشفير كلمات المرور المخزنة، حتى إذا تمكن المتسلل من الوصول إلى النظام.
- إدارة الحقوق الرقمية (DRM): اسم عام للتقنيات المستخدمة لحماية الأعمال المحمية بحقوق التأليف والنشر، وبعضها يستخدم التشفير، مثل مفتاح المنتج.
- تشفير الملفات والمجلدات (EFS): يُشفَّر مفتاح التشفير بكلمة مرور المستخدم، ولا يمكن للآخرين فك تشفير الملفات.
- الهجوم غير المتصل بالإنترنت: إذا سُرق جهاز محمول وأُزيل القرص الصلب وتم توصيله بحاسوب آخر فمن الممكن تجاوز الأذونات، والتشفير يحمي من ذلك.
- نسيان كلمة المرور: إذا نسيها المستخدم واضطر إلى إعادة تعيينها فلن تكون الملفات المشفرة متاحة.
- تشفير القرص الصلب بالكامل: الحل الأفضل لأجهزة الحاسوب المحمولة، بميزة BitLocker المتاحة في Enterprise أو Pro لا Home، وتعمل مع شريحة TPM.
- مفتاح الاسترداد: يُنشأ لأنك إذا نسيت كلمة المرور فقدت الوصول إلى حاسوبك، ويمكن حفظه وطباعته.
تشفير الاتصالات
تشفير الاتصالات: شبكات خاصة ومواقع آمنة
- لماذا: عند نقل البيانات عبر الشبكات، وخاصة الإنترنت، تتعرض لاعتراض الآخرين، فيجب تشفير البيانات الحساسة عند إرسالها.
- الهاتف المحمول (GSM): تُشفّر هذه المحادثات باستخدام خوارزمية تشفير A5/1، ولم تعد آمنة، فثبت أنه من الممكن كسر التشفير والتنصت على المحادثات في الوقت الحقيقي.
- الموجه أونيون (تور): أداة مجانية ومفتوحة المصدر لحماية الخصوصية بإخفاء مواقع المستخدمين واستخدامهم من أي شخص يراقب الشبكة.
- الشبكات الافتراضية الخاصة (VPN): تتيح للمؤسسة تحويل اتصالات الإنترنت العامة إلى اتصالات خاصة باستخدام التشفير.
- البروتوكول النفقي: تعتمد VPN عليه لإنشاء اتصالات افتراضية من نقطة إلى نقطة عبر الإنترنت.
- HTTPS: النسخة الآمنة من HTTP، تستخدم الشهادات الرقمية وتشفّر البيانات بين المستخدم وصفحة الويب.
- المفتاح العام/الخاص: التشفير غير المتماثل لأن مفاتيح مختلفة تُستخدم للتشفير وفك التشفير؛ المفتاح العام متاح لأي شخص، والخاص سري على خادم الويب.
- مفتاح جلسة العمل: عملية تشفير كميات كبيرة من البيانات باستخدام تشفير المفتاح غير المتماثل ليست فعالة، ولذلك لا تُستخدم إلا في نقل مفتاح جلسة العمل بين العميل والخادم.
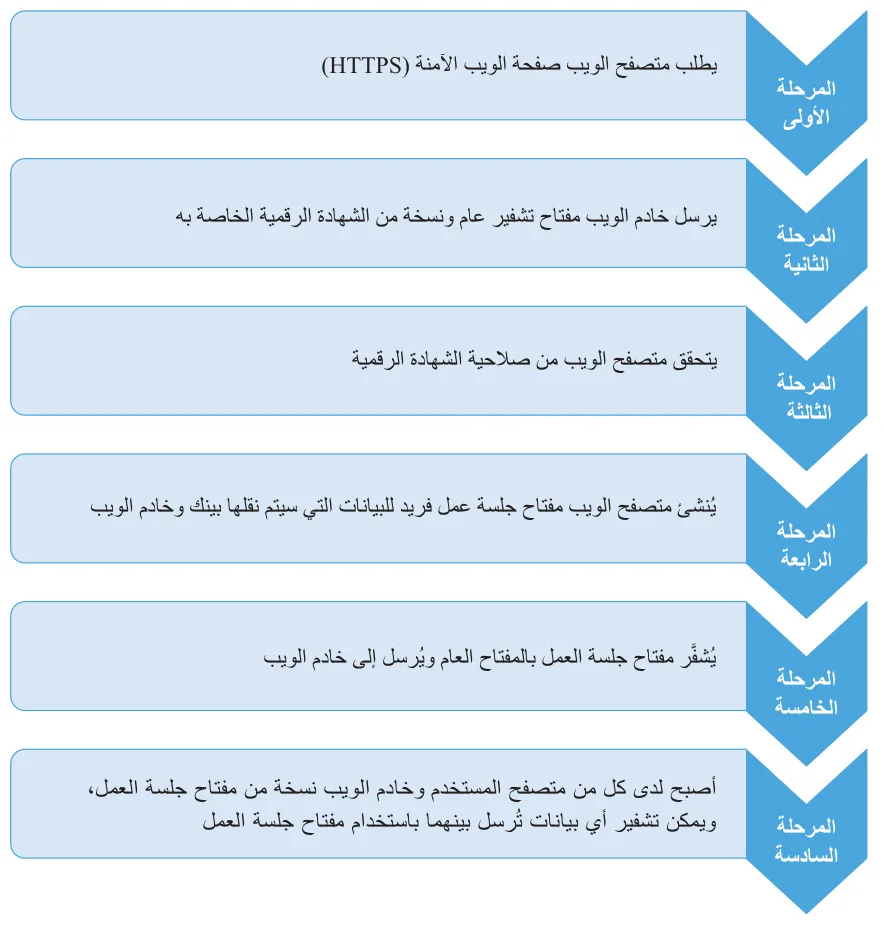
- طلب الصفحة: يطلب المتصفح صفحة الويب الآمنة.
- إرسال المفتاح العام: يرسل الخادم مفتاح تشفير عامًا ونسخة من شهادته الرقمية.
- التحقق: يتحقق المتصفح من صلاحية الشهادة الرقمية.
- مفتاح الجلسة: ينشئ المتصفح مفتاح جلسة فريدًا ويشفّره بالمفتاح العام ويرسله.
- تبادل البيانات: تُشفَّر البيانات بين الطرفين بمفتاح الجلسة.
هجوم سان برناردينو
الشكل 11.2 العملية عند الوصول إلى موقع إلكتروني باستخدام بروتوكول
كيف يحافظ التشفير على أمن البيانات؟
حماية الشبكة المحلية اللاسلكية
حماية الشبكة المحلية اللاسلكية
- الخطر: شبكات Wi-Fi تبث البيانات على الراديو، فيمكن لأي شخص في النطاق اعتراض الرسائل.
إخفاء معرف مجموعة الخدمة (SSID)
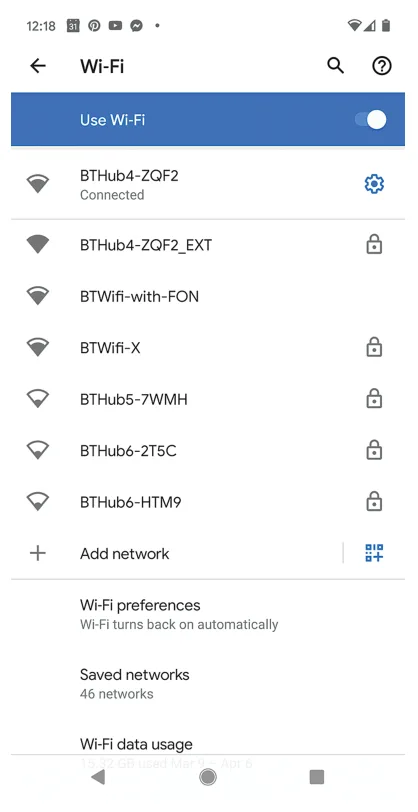
- إخفاء SSID: هو اسم شبكة Wi-Fi؛ يمكن ضبط نقطة الوصول ألا تبثه فيحتاج من يريد الاتصال إلى معرفته، وهذا مستوى أساسي جدًا من الأمان.
- تصفية عناوين MAC: عنوان مادي فريد لكل جهاز، فتقبل الشبكة أجهزة معينة فقط، لكن يجب إدخال عنوان كل جهاز جديد.
- حدّها: لن تمنع مهاجمًا ذا معرفة، إذ يمكنه تحديد عناوين MAC المسموح بها ثم تزوير عنوان على جهازه.
- التشفير اللاسلكي: الطريقة الأساسية، بكلمة مرور Wi-Fi لتشفير كل البيانات المرسلة.
- WEP: المعيار الأصلي، مفاتيحه قصيرة (64 أو 128 بت) والمفتاح نفسه لكل حزمة، ويمكن كسره خلال دقائق.
- WPA: معيار تم تقديمه حوالي عام 2003 لمعالجة نقاط الضعف في WEP، واستخدم مفاتيح 256 بت ومفاتيح مختلفة لكل حزمة، لكن ظهرت إمكانية كسره بسهولة نسبية.
- WPA2: رسمي في عام 2006، يستخدم نظام التشفير المتقدم (AES)، وهو المعيار الذي يجب أن تستخدمه كل شبكات Wi-Fi المنزلية والمؤسسية.
- WPS: ليس معيار تشفير بل طريقة لإضافة الأجهزة بزر أو رقم PIN من 8 أرقام، ويمكن كسر الرقم بهجمات القوة الغاشمة في أربع ساعات، فيُوصى بتعطيله.
التشفير اللاسلكي
- موقع جهاز التوجيه: تحتوي معظم أجهزة التوجيه المنزلية على مفتاح Wi-Fi مطبوع على ملصق في الجزء الخلفي من الجهاز.
- إذا كان سهل الوصول إليه: يمكن لأي شخص (مثل العمال أو عمال النظافة) الحصول بسهولة على كلمة المرور لشبكة WLAN.
- في التصميم: هل ستكون شبكة WLAN مخصصة لموظفي الشركة فقط، أم سيسمح للزوار بالوصول؟
- ومن: هل ستستخدم شبكة WLAN كلمة مرور ثابتة أم كلمات مرور فردية لكل مستخدم؟ ومن سيتولى مراقبة الأجهزة المتصلة؟
ما الخطر على نقطة اتصال Wi-Fi مفتوحة لا تستخدم أي تشفير؟

